
authorized_keys에 공개키를 분명히 넣었는데 Permission denied (publickey).만 나오고 접속이 안 될 때가 있습니다. 클라이언트에는 이유가 나오지 않습니다. OpenSSH가 공격자에게 단서를 주지 않으려고 거부 이유를 클라이언트에 알려 주지 않기 때문입니다.
그래서 순서가 중요합니다. 먼저 클라이언트에서 어떤 키를 보냈는지 확인하고, 그다음 서버 로그에서 왜 거부했는지 봅니다. 서버 로그를 볼 수 있으면 대부분 한 줄로 원인이 나옵니다.
클라이언트 쪽: 어떤 키를 냈나
ssh -v -i ~/.ssh/id_ed25519 deployer@192.168.1.100-v 출력에서 볼 줄은 Offering public key와 그 다음 응답입니다. 아래는 설명을 위해 줄인 예시입니다.
debug1: Offering public key: /home/me/.ssh/id_ed25519 ED25519 SHA256:... explicit
debug1: Authentications that can continue: publickey
debug1: No more authentication methods to try.- 내가 의도한 키가
Offering목록에 없다면 클라이언트 문제입니다. 경로,~/.ssh/config의IdentityFile, 비밀키 파일 권한을 봅니다. - 의도한 키를 냈는데
Server accepts key가 나오지 않으면 서버가 거부한 것입니다. 서버 로그로 갑니다.
비밀키 파일이 다른 사용자에게 읽기 가능하면 클라이언트가 아예 키를 쓰지 않고 UNPROTECTED PRIVATE KEY FILE 경고를 냅니다. chmod 600 ~/.ssh/id_ed25519로 고칩니다.
서버 쪽: 로그가 알려 주는 이유
콘솔이나 이미 열린 세션으로 서버에 들어가 sshd 로그를 봅니다. 서비스 이름은 Debian·Ubuntu는 ssh, RHEL 계열은 sshd입니다.
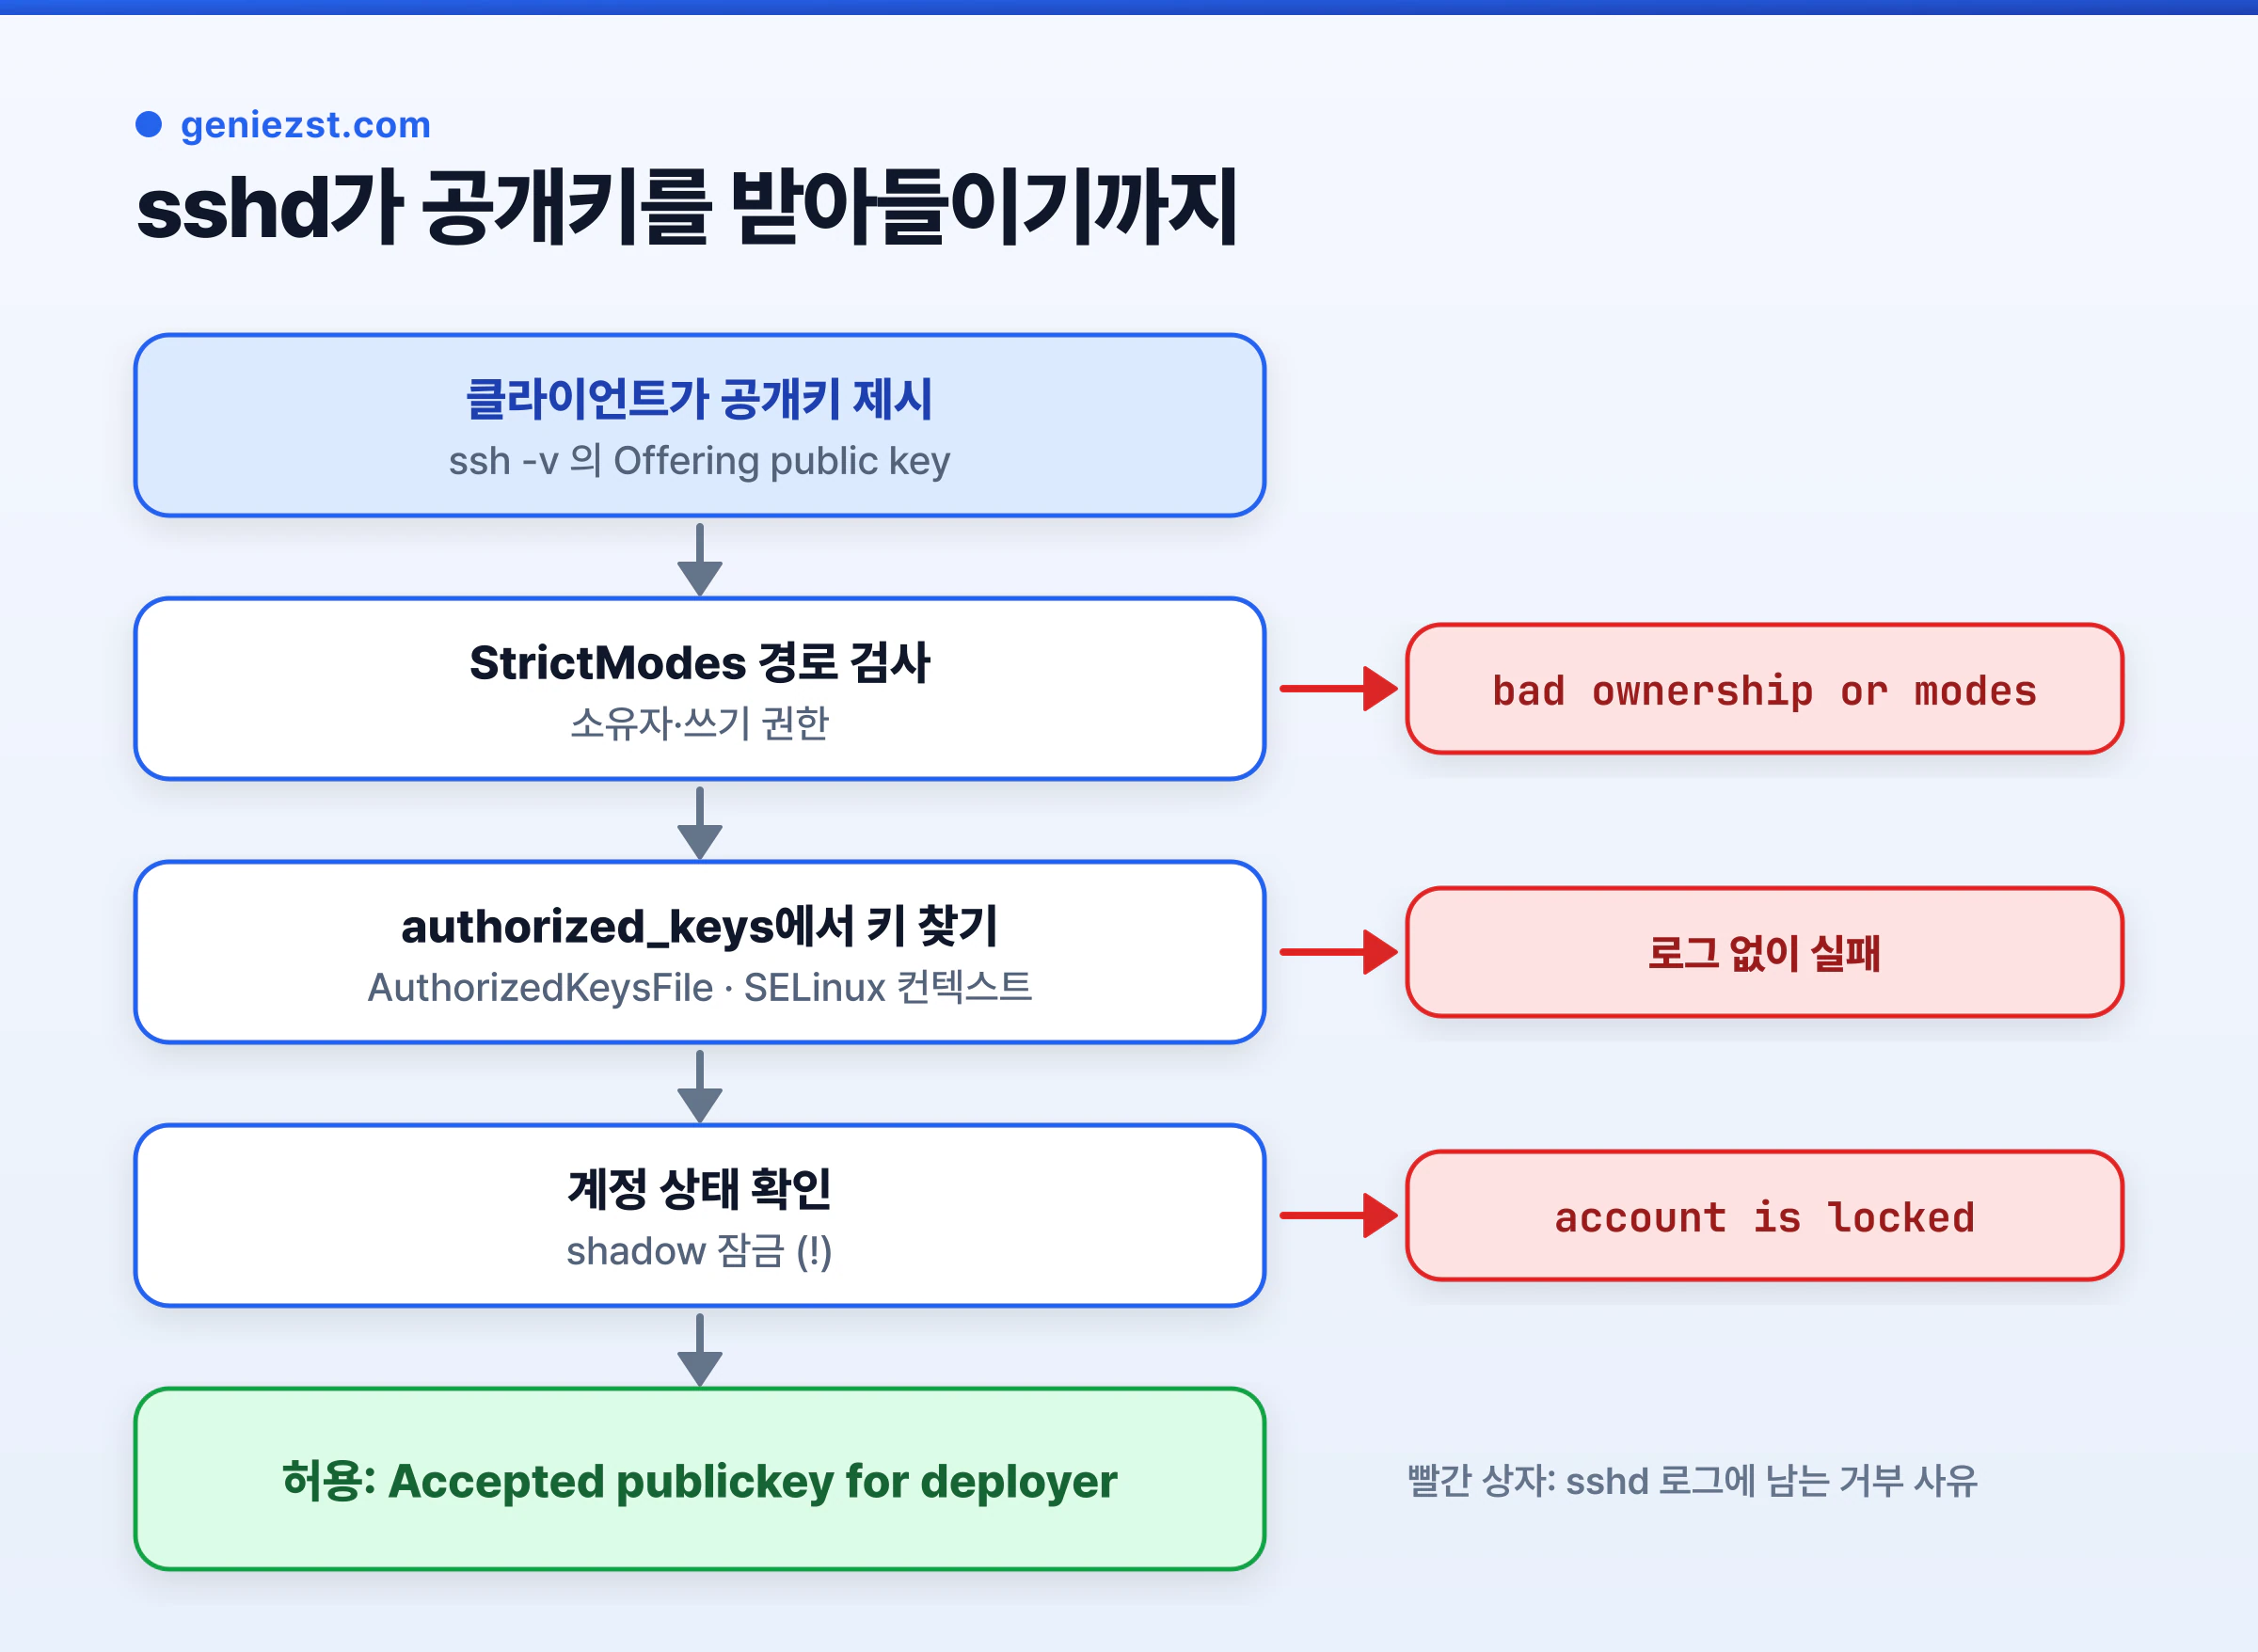
sudo journalctl -u ssh -u sshd -n 50 --no-pager자주 나오는 줄과 의미는 이렇습니다.
| 로그 | 원인 |
|---|---|
bad ownership or modes for directory ... |
경로의 소유자나 쓰기 권한 문제 |
bad ownership or modes for file ... |
authorized_keys 파일 권한 문제 |
User ... not allowed because account is locked |
계정이 잠김 |
| 아무 거부 로그 없이 실패 | 키 불일치, 경로 설정, SELinux |
StrictModes 권한 검사
sshd_config의 StrictModes는 기본값이 yes입니다. 이 설정이 켜져 있으면 sshd는 authorized_keys를 읽기 전에 파일과 그 위 디렉터리를 사용자 홈 디렉터리까지 거슬러 올라가며 검사합니다. 각 단계는 root나 그 사용자가 소유해야 하고, 그룹이나 다른 사용자가 쓸 수 있으면 안 됩니다.
검사 기준은 쓰기 권한입니다. 다른 사람이 홈 디렉터리에 쓸 수 있으면 .ssh 폴더를 바꿔치기해 자기 키를 넣을 수 있기 때문입니다. 읽기 권한은 거부 사유가 아니어서 authorized_keys가 644여도 접속은 됩니다. 다만 아래처럼 맞춰 두는 것이 일반적인 권장입니다.
U=deployer
H=$(getent passwd "$U" | cut -d: -f6)

# 홈: 그룹·기타 쓰기 제거
sudo chmod go-w "$H"

# .ssh와 authorized_keys: 소유자를 맞추고 소유자만 접근
sudo chown -R "$U":"$U" "$H/.ssh"
sudo chmod 700 "$H/.ssh"
sudo chmod 600 "$H/.ssh/authorized_keys"
홈 디렉터리가 775인 경우가 의외로 많습니다. 공유 그룹 작업용으로 권한을 넓혀 두었거나, 백업 복원 과정에서 권한이 바뀐 경우입니다. 로그에 directory /home/deployer라고 홈 경로가 찍혀 있으면 이 경우입니다.
계정 잠김
account is locked는 /etc/shadow의 비밀번호 칸이 !로 시작할 때 나옵니다. 비밀번호 없이 만든 계정이 기본으로 이 상태가 되는 배포판이 있고, sshd가 PAM을 쓰지 않도록(UsePAM no) 설정된 시스템은 이런 계정을 공개키 인증에서도 거부합니다.
sudo passwd -S deployer     # 두 번째 칸이 L이면 잠김

# 비밀번호 로그인은 막은 채 잠금만 풀기 (어떤 비밀번호와도 일치하지 않는 값)
sudo usermod -p '*' deployer
원래 비밀번호가 있던 계정이라면 sudo usermod -U deployer로 잠금만 풉니다.
로그에 거부 이유가 없을 때
거부 로그 없이 실패한다면 sshd가 키를 찾지 못한 경우입니다.
- 키가 한 줄로 들어갔는지 확인합니다. 복사하면서 줄바꿈이 들어가 두 줄로 쪼개지면 일치하지 않습니다.
ssh-copy-id로 넣으면 이런 실수가 없습니다. sshd -T로 실제 적용된 설정을 봅니다./etc/ssh/sshd_config.d/아래 파일이AuthorizedKeysFile이나PubkeyAuthentication을 바꿔 두었을 수 있습니다.
sudo sshd -T | grep -Ei 'authorizedkeysfile|pubkeyauthentication|strictmodes'- RHEL·Rocky처럼 SELinux가
Enforcing인 시스템에서는 파일의 보안 컨텍스트가ssh_home_t가 아니면 sshd가 읽지 못합니다. 다른 곳에서mv로 옮겨 온 파일은 원래 컨텍스트를 그대로 갖고 옵니다.
ls -Z ~/.ssh/authorized_keys
sudo restorecon -Rv ~/.ssh
sudo ausearch -m avc -ts recent | grep sshd   # 거부 기록 확인
설정 파일을 고쳤다면 반영 전에 문법을 검사하고, 기존 세션을 하나 열어 둔 채로 reload합니다. 문법 오류가 있는 상태로 재시작하면 원격 접속이 끊길 수 있습니다.
# 문법 검사가 통과할 때만 reload
sudo sshd -t && { sudo systemctl reload ssh 2>/dev/null || sudo systemctl reload sshd; }
키가 많아서 실패하는 경우
에러가 Too many authentication failures라면 원인이 다릅니다. ssh-agent에 키가 여러 개 들어 있으면 클라이언트가 그 키들을 차례로 내는데, 서버의 MaxAuthTries(기본 6)를 넘으면 올바른 키를 내기 전에 연결이 끊깁니다. 호스트별로 쓸 키만 내도록 ~/.ssh/config에 지정합니다.
Host myserver
    HostName 192.168.1.100
    User deployer
    IdentityFile ~/.ssh/id_ed25519
    IdentitiesOnly yes