
curl https://example.com을 실행했는데 curl: (60) SSL certificate problem: unable to get local issuer certificate가 나오면 서버 인증서를 curl이 신뢰할 수 있는 CA까지 이어 붙이지 못했다는 뜻입니다. 같은 요청이 브라우저에서는 되는데 curl에서만 실패하는 경우가 많아서 서버 문제인지 내 환경 문제인지부터 갈라야 합니다.
가장 빠른 우회는 -k지만 이 옵션은 인증서 검증을 통째로 끄는 것이라 원인을 숨길 뿐 해결이 아닙니다. 이 글은 오류 메시지로 원인을 가른 뒤, 원인별로 안전하게 고치는 순서를 정리했습니다.
오류 메시지가 말해 주는 것
종료 코드 60은 서버를 검증하지 못했다는 신호이고, 뒤에 붙는 문구가 원인 범위를 줄여 줍니다.
| 메시지 | 의심할 원인 |
|---|---|
| unable to get local issuer certificate | 서버가 중간 인증서를 보내지 않았거나, 내 CA 저장소에 루트가 없음 |
| self signed certificate in certificate chain | 사내 프록시나 보안 장비가 인증서를 바꿔치기함 |
| self signed certificate | 서버가 직접 만든 자체 서명 인증서를 사용 |
| certificate has expired | 서버 인증서가 만료됐거나 내 시스템 시간이 틀림 |
| no alternative certificate subject name matches | 접속한 호스트명이 인증서의 이름과 다름 |
curl은 기본적으로 서버 인증서의 서명을 검증하고, 인증서가 URL의 호스트명용으로 발급됐는지 확인합니다. 검증의 기준은 로컬 CA 저장소이고, 체인이 그 안의 루트 CA까지 이어져야 통과합니다.
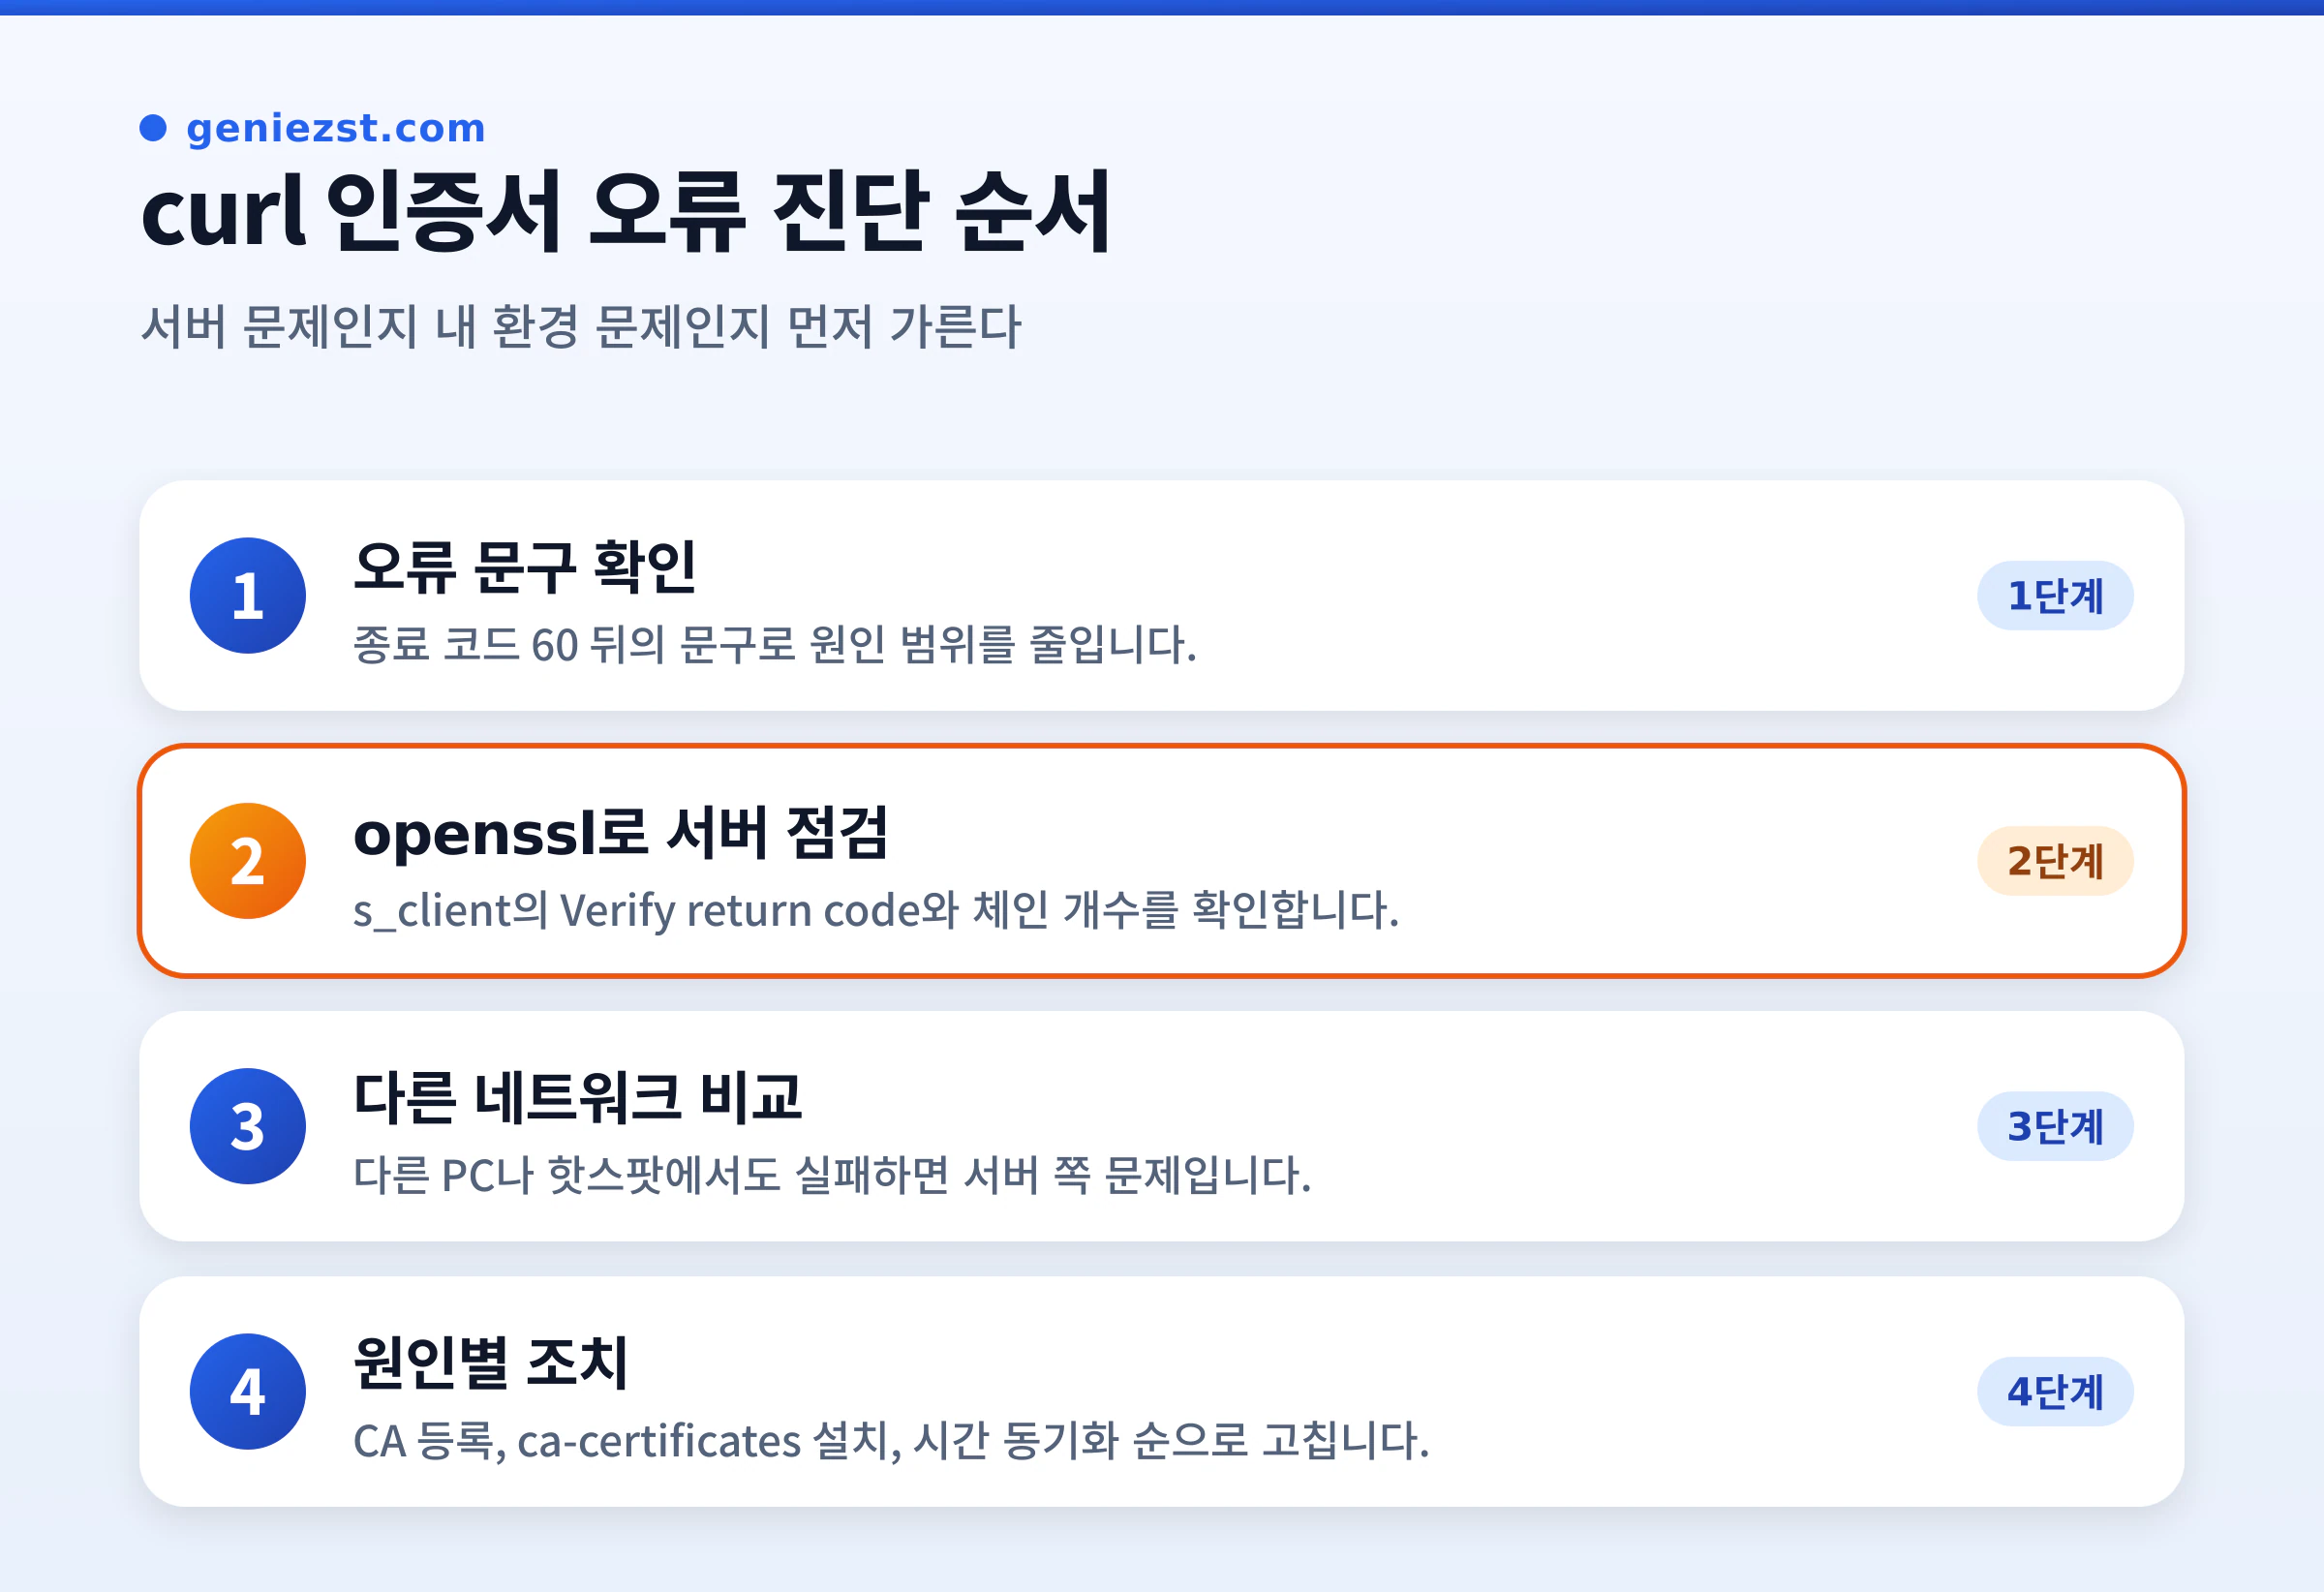
1단계 서버 쪽 문제인지 먼저 가르기
다른 도구로 같은 서버를 확인하면 서버 문제인지 내 환경 문제인지 갈립니다.
# 서버가 보내는 인증서 체인과 검증 결과 확인
openssl s_client -connect example.com:443 -servername example.com -showcerts </dev/null

# 인증서 발급자와 유효기간만 보기
echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null \
  | openssl x509 -noout -subject -issuer -dates
출력 마지막의 Verify return code를 봅니다.
0 (ok): openssl에서는 통과합니다. curl이 쓰는 CA 저장소 쪽 문제일 가능성이 큽니다.20 (unable to get local issuer certificate): 서버가 체인을 제대로 보내지 않았을 가능성이 있습니다.-showcerts로 서버가 보낸 인증서 개수가 1개뿐인지 확인합니다.18이나19: 자체 서명 인증서이거나 체인 안에 자체 서명 인증서가 있습니다.10: 인증서가 만료됐습니다.
다른 PC나 다른 네트워크(휴대폰 핫스팟 등)에서도 같은 오류가 나면 서버 문제이고, 내 환경에서만 나면 CA 저장소나 중간 장비 문제입니다.
2단계 원인별로 고치기
서버가 중간 인증서를 보내지 않는 경우
서버 체인 구성이 불완전하면 curl은 중간 인증서를 스스로 받아 오지 않으므로 검증에 실패합니다. 원인은 서버에 있으므로 서버 관리자가 서버 인증서와 중간 인증서를 합친 전체 체인(fullchain)을 설정해야 합니다. 서버를 직접 운영한다면 인증서 발급 도구가 만든 fullchain 파일을 웹 서버 설정에 쓰고 있는지 확인하세요.
내가 서버를 바꿀 수 없다면 임시로 체인 파일을 받아 --cacert로 지정해 확인할 수 있지만, 근본 해결은 서버 쪽입니다.
사내 프록시나 보안 장비가 인증서를 교체하는 경우
회사 네트워크는 HTTPS 트래픽을 열어 보는 장비가 자체 루트 CA로 서명한 인증서를 대신 내려 주는 경우가 있습니다. 브라우저에는 회사가 루트 CA를 미리 배포해 두지만, curl이나 Docker 컨테이너, 일부 언어 런타임은 그 루트를 모릅니다.
회사 보안팀에서 루트 CA 인증서 파일(PEM)을 받아 CA 저장소에 등록합니다.
# Debian, Ubuntu
sudo cp corp-root-ca.crt /usr/local/share/ca-certificates/corp-root-ca.crt
sudo update-ca-certificates

# RHEL, CentOS, Fedora
sudo cp corp-root-ca.crt /etc/pki/ca-trust/source/anchors/
sudo update-ca-trust
등록 없이 한 번만 쓸 때는 파일을 직접 지정합니다.
curl --cacert /path/to/corp-root-ca.pem https://example.com--cacert 파일은 PEM 형식이어야 하고 여러 CA를 한 파일에 담을 수 있습니다. 환경 전체에 적용하려면 CURL_CA_BUNDLE 환경 변수에 경로를 지정할 수 있습니다. 단 Windows에서 Schannel 백엔드를 쓰는 curl에서는 이 변수가 적용되지 않습니다.
CA 저장소가 오래됐거나 없는 경우
최소 설치 이미지나 오래된 컨테이너에는 ca-certificates 패키지가 없거나 오래돼 최신 루트가 빠져 있습니다.
# Debian, Ubuntu 계열 (컨테이너 포함)
apt-get update && apt-get install -y ca-certificates
update-ca-certificates
Alpine은 apk add ca-certificates로 설치합니다. 컨테이너 이미지를 빌드할 때 이 설치를 넣어 두면 재현되지 않습니다.
시스템 시간이 틀린 경우
시계가 인증서 유효기간 밖이면 "certificate has expired" 또는 "not yet valid"가 납니다. 서버 인증서가 멀쩡한데 만료로 나오면 date부터 확인하세요.
date -u
timedatectl status
NTP 동기화가 꺼져 있거나 가상 머신이 오래 정지됐다가 깨어난 경우에 자주 발생합니다.
Windows에서 폐기 확인이 실패하는 경우
Windows의 curl이 Schannel을 쓰면 인증서 폐기 목록(CRL) 확인이 자동으로 수행되고, 사내망이 그 확인 서버에 닿지 못하면 실패할 수 있습니다. 이때 에러 코드가 CRYPT_E_NO_REVOCATION_CHECK 계열로 나오는지 확인한 뒤, 원인을 파악하는 용도로만 --ssl-no-revoke로 폐기 확인을 끄고 시험합니다. 영구 설정으로 쓰는 것은 권장하지 않습니다. 운영체제 저장소를 쓰게 하려면 --ca-native도 있습니다.
3단계 -k는 어디까지 허용되나
-k나 --insecure는 서버 신원 검증을 끕니다. 중간자 공격을 받아도 알 수 없으므로, curl 공식 문서도 실험이나 개발용이어도 운영에서는 쓰지 말라고 안내합니다.
- 허용 범위: 인증서 문제인지 다른 문제인지 가르는 일회성 진단.
- 금지 범위: 스크립트, cron, CI, 컨테이너 이미지에
-k를 고정해 넣는 것.
-k로 성공하고 평소 설정으로 실패한다면 인증서 검증 쪽이 원인이라는 확인은 된 것이므로, 위 2단계에서 원인을 찾아 고치세요.
재발을 막는 점검 순서
openssl s_client로 서버가 체인을 제대로 보내는지 확인했나요?- 다른 네트워크에서도 같은 오류가 나는지 확인했나요?
- 사내 프록시라면 루트 CA를 CA 저장소에 등록했나요?
- 컨테이너라면
ca-certificates설치를 빌드에 넣었나요? date -u로 시스템 시간이 맞는지 확인했나요?- 스크립트에
-k가 남아 있지 않은지 확인했나요?
자주 묻는 질문
브라우저는 되는데 curl만 안 되는 이유는 무엇인가요?
브라우저는 운영체제 저장소나 자체 저장소를 쓰고, 부족한 중간 인증서를 자동으로 가져오기도 합니다. curl은 서버가 보낸 체인과 자신의 CA 저장소만으로 검증하므로 서버의 체인 누락이나 CA 저장소 문제가 curl에서만 드러납니다.
--cacert를 쓰면 기본 CA는 쓰지 않나요?
--cacert로 파일을 지정하면 그 파일의 CA로 검증합니다. 일반 사이트도 같이 쓰려면 사내 루트를 시스템 CA 저장소에 등록하는 쪽이 낫습니다.
Docker 컨테이너 안에서만 실패합니다
컨테이너는 호스트의 CA 저장소를 공유하지 않습니다. 이미지에 ca-certificates와 사내 루트 CA를 포함하거나, 인증서 파일을 볼륨으로 마운트해 --cacert나 CURL_CA_BUNDLE로 지정하세요. 컨테이너 안의 시간이나 DNS도 함께 점검하면 좋습니다.