호스트에서는 되는데 컨테이너 안에서만 Temporary failure in name resolution이 날 때, 기본 bridge와 사용자 정의 네트워크의 DNS 동작 차이, systemd-resolved 환경의 함정, daemon.json과 Compose 설정으로 고치는 방법을 정리했습니다.
호스트에서 curl로 외부 API를 부르면 잘 되는데, 같은 서버의 컨테이너 안에서는 Temporary failure in name resolution이 나는 경우가 있습니다. IP로 직접 접속하면 되고 도메인만 안 됩니다. 네트워크는 살아 있고 이름 풀이만 막혀 있다는 뜻입니다.
이 문제는 컨테이너가 어떤 네트워크에 붙어 있느냐에 따라 원인이 달라집니다. Docker는 기본 bridge 네트워크와 사용자 정의 네트워크에서 DNS를 다르게 처리하기 때문입니다. 이 차이를 먼저 알고 들어가면 엉뚱한 설정을 건드리는 일을 줄일 수 있습니다.
원인 구분
증상을 먼저 분리하기
컨테이너 안에서 이름 풀이와 연결을 따로 확인합니다. 슬림 이미지에는 ping이나 dig가 없는 경우가 많아서, 같은 네트워크에 디버그용 컨테이너를 붙여 보는 편이 편합니다.
BASH
# 문제 컨테이너와 같은 네트워크에 디버그 컨테이너 붙이기
docker run --rm -it --network container:my-app nicolaka/netshoot
# 그 안에서 실행cat /etc/resolv.conf
dig api.example.com
curl -sI https://1.1.1.1
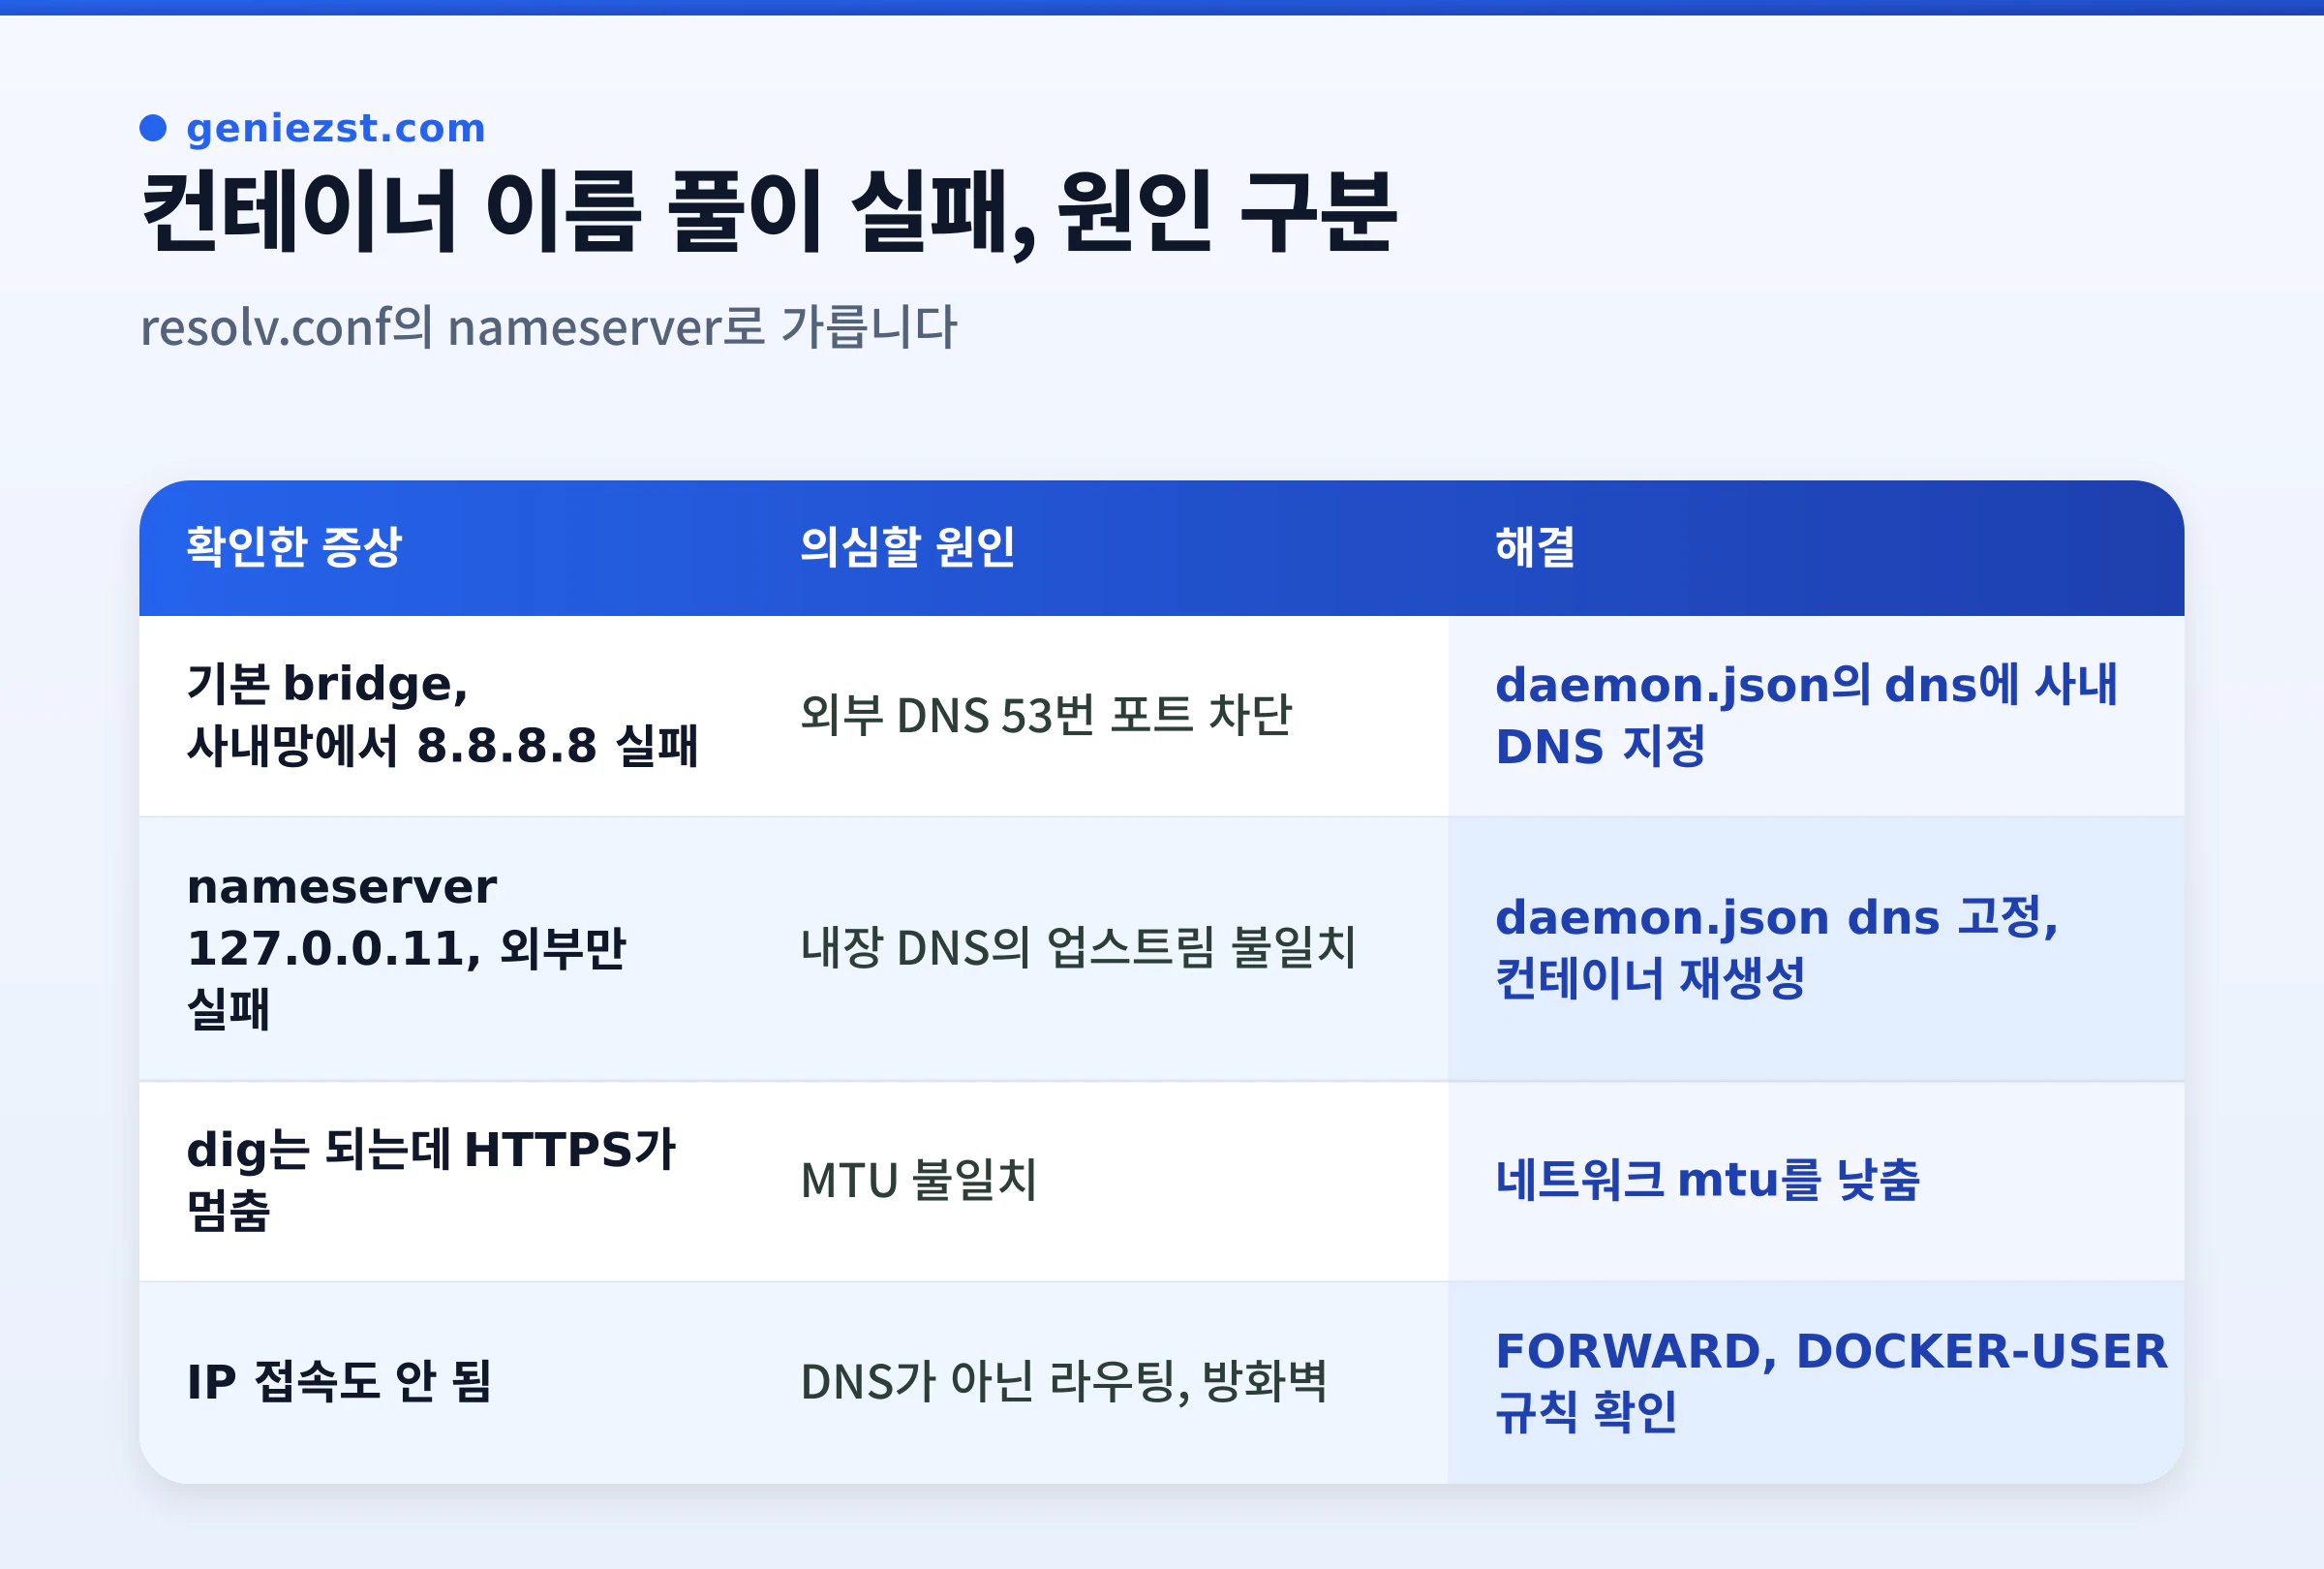
curl로 IP 접속은 되는데 dig가 타임아웃이면 DNS 문제입니다. 둘 다 안 되면 DNS가 아니라 라우팅이나 방화벽 문제이니 이 글이 아니라 iptables·nftables 규칙부터 봐야 합니다.
그다음 /etc/resolv.conf의 nameserver가 무엇인지 확인합니다. 이 값이 원인을 가르는 기준입니다.
기본 bridge와 사용자 정의 네트워크의 차이
Docker 공식 문서 기준으로 DNS 처리 방식은 이렇게 나뉩니다.
기본 bridge 네트워크(docker run에 --network를 안 준 경우): 호스트의 /etc/resolv.conf를 복사해서 컨테이너에 넣습니다. 이때 127.0.0.53 같은 루프백 주소는 컨테이너에서 쓸 수 없어서 걸러 냅니다. 걸러 내고 남는 게 없으면 Google DNS(8.8.8.8, 8.8.4.4)를 기본값으로 넣습니다.
사용자 정의 네트워크(Compose로 띄운 컨테이너 대부분): 컨테이너의 nameserver는 127.0.0.11입니다. Docker 내장 DNS 서버가 컨테이너 이름을 풀어 주고, 나머지 질의는 호스트에 설정된 업스트림 DNS로 넘깁니다.
두 번째 경우 127.0.0.11은 정상입니다. 이 주소를 지우거나 덮어쓰면 컨테이너끼리 서비스 이름으로 찾는 기능이 깨집니다.
원인 1: 사내망에서 Google DNS가 막혀 있는 경우
가장 흔한 경우입니다. Ubuntu처럼 systemd-resolved를 쓰는 호스트는 /etc/resolv.conf에 nameserver 127.0.0.53만 들어 있습니다. 기본 bridge 컨테이너는 이 값을 쓸 수 없으니 8.8.8.8로 대체되는데, 회사나 기관 네트워크가 외부 DNS로 나가는 53번 포트를 막아 두었다면 여기서 실패합니다.
호스트가 실제로 쓰는 업스트림 DNS는 아래처럼 확인합니다.
BASH
# systemd-resolved가 쓰는 실제 DNS 서버
resolvectl status | grep -A2 "DNS Servers"# systemd-resolved가 관리하는 업스트림 목록 파일cat /run/systemd/resolve/resolv.conf
# 데몬 재시작 후 컨테이너를 다시 만들어야 반영됨sudo systemctl restart docker
docker compose up -d --force-recreate
docker restart만 하면 기존 컨테이너의 /etc/resolv.conf가 그대로인 경우가 있습니다. 설정을 바꾼 뒤에는 컨테이너를 지우고 다시 만드는 쪽이 확실합니다.
원인 2: 사용자 정의 네트워크인데 업스트림이 이상한 경우
nameserver 127.0.0.11인데도 외부 도메인만 안 풀린다면 내장 DNS가 넘겨주는 업스트림이 문제입니다. Docker는 호스트의 /etc/resolv.conf가 127.0.0.53만 가리키면 /run/systemd/resolve/resolv.conf를 대신 읽어 업스트림을 찾습니다. 그래서 VPN을 붙였다 뗐다 하는 노트북이나, NetworkManager가 DNS를 자주 바꾸는 환경에서는 데몬이 시작될 때의 DNS를 계속 쓰다가 어긋날 수 있습니다.
BASH
# 데몬 로그에서 DNS 전달 실패 확인
journalctl -u docker --since "10 min ago" | grep -i dns
이 경우도 위와 같이 daemon.json에 dns를 고정하면 내장 DNS의 업스트림이 그 값으로 바뀝니다. 컨테이너의 nameserver는 여전히 127.0.0.11로 보이는 게 정상입니다.
dig는 성공하는데 HTTPS 요청이 멈춘다면 DNS가 아니라 MTU 문제일 가능성이 큽니다. VPN이나 오버레이 네트워크 위에서는 실제 MTU가 1500보다 작은데, Docker 브리지는 기본 1500으로 패킷을 만들어서 큰 패킷(TLS 핸드셰이크의 인증서 등)만 사라집니다. 작은 DNS 응답은 지나가니 DNS는 멀쩡해 보입니다.
BASH
# 호스트 인터페이스 MTU 확인
ip link show | grep mtu

# 컨테이너에서 큰 패킷이 지나가는지 확인 (1472 + 헤더 28 = 1500)
ping -M do -s 1472 1.1.1.1
network_mode: host로 바꾸면 컨테이너가 호스트 네트워크를 그대로 쓰니 DNS 문제는 사라집니다. 하지만 포트 격리가 없어지고 컨테이너 이름으로 서로 찾는 기능도 못 씁니다. 원인을 모른 채 이걸로 덮어 두면 나중에 다른 문제로 돌아오니, 원인을 확인하는 도구로만 쓰는 게 낫습니다.
자주 받는 질문
Q. daemon.json을 고쳤는데 docker 서비스가 안 올라옵니다.
JSON 문법 오류가 대부분입니다. 주석(#, //)이나 마지막 항목 뒤 쉼표가 있으면 데몬이 시작되지 않습니다. sudo dockerd --validate로 설정 파일을 검사할 수 있고, journalctl -u docker -n 50에 정확한 오류 위치가 나옵니다.
Q. dns-opts에 ndots:0을 넣으라는 글이 있던데 필요한가요?
대부분 필요 없습니다. ndots는 이름에 점이 몇 개 이상일 때 검색 도메인을 붙이지 않고 바로 질의할지 정하는 값입니다. 검색 도메인을 많이 쓰는 환경에서 불필요한 질의를 줄이는 용도라, 이름 풀이가 아예 실패하는 문제와는 관계가 없습니다.
Q. systemd-resolved를 꺼야 하나요?
끌 필요는 없습니다. Docker는 systemd-resolved 환경을 인식해서 업스트림 목록을 따로 읽습니다. 끄면 호스트의 다른 서비스 DNS 동작까지 바뀌므로, daemon.json에 DNS를 명시하는 쪽이 영향 범위가 작습니다.
Q. 방화벽 규칙은 어디를 보면 되나요?
컨테이너에서 나가는 트래픽은 호스트의 FORWARD 체인과 DOCKER-USER 체인을 지납니다. ufw나 firewalld가 FORWARD 기본 정책을 DROP으로 두면 컨테이너만 외부로 못 나갑니다. sudo iptables -L DOCKER-USER -n -v로 사용자 규칙부터 확인하세요.