
어제까지 잘 뜨던 개발 서버가 재부팅 후 갑자기 listen EACCES: permission denied 0.0.0.0:3000으로 실패합니다. Python이라면 [WinError 10013] 액세스 권한에 의해 숨겨진 소켓에 액세스를 시도했습니다, Go라면 bind: An attempt was made to access a socket in a way forbidden by its access permissions가 나옵니다.
netstat -ano로 찾아봐도 그 포트를 쓰는 프로세스는 없습니다. 이 오류가 "이미 사용 중"을 뜻하는 EADDRINUSE(10048)가 아니라 "권한 없음"이라는 점이 단서입니다. 누가 포트를 쓰고 있는 게 아니라, 운영체제가 그 포트를 예약해 두고 일반 프로그램에 내주지 않는 상태입니다.
원인 좁히기
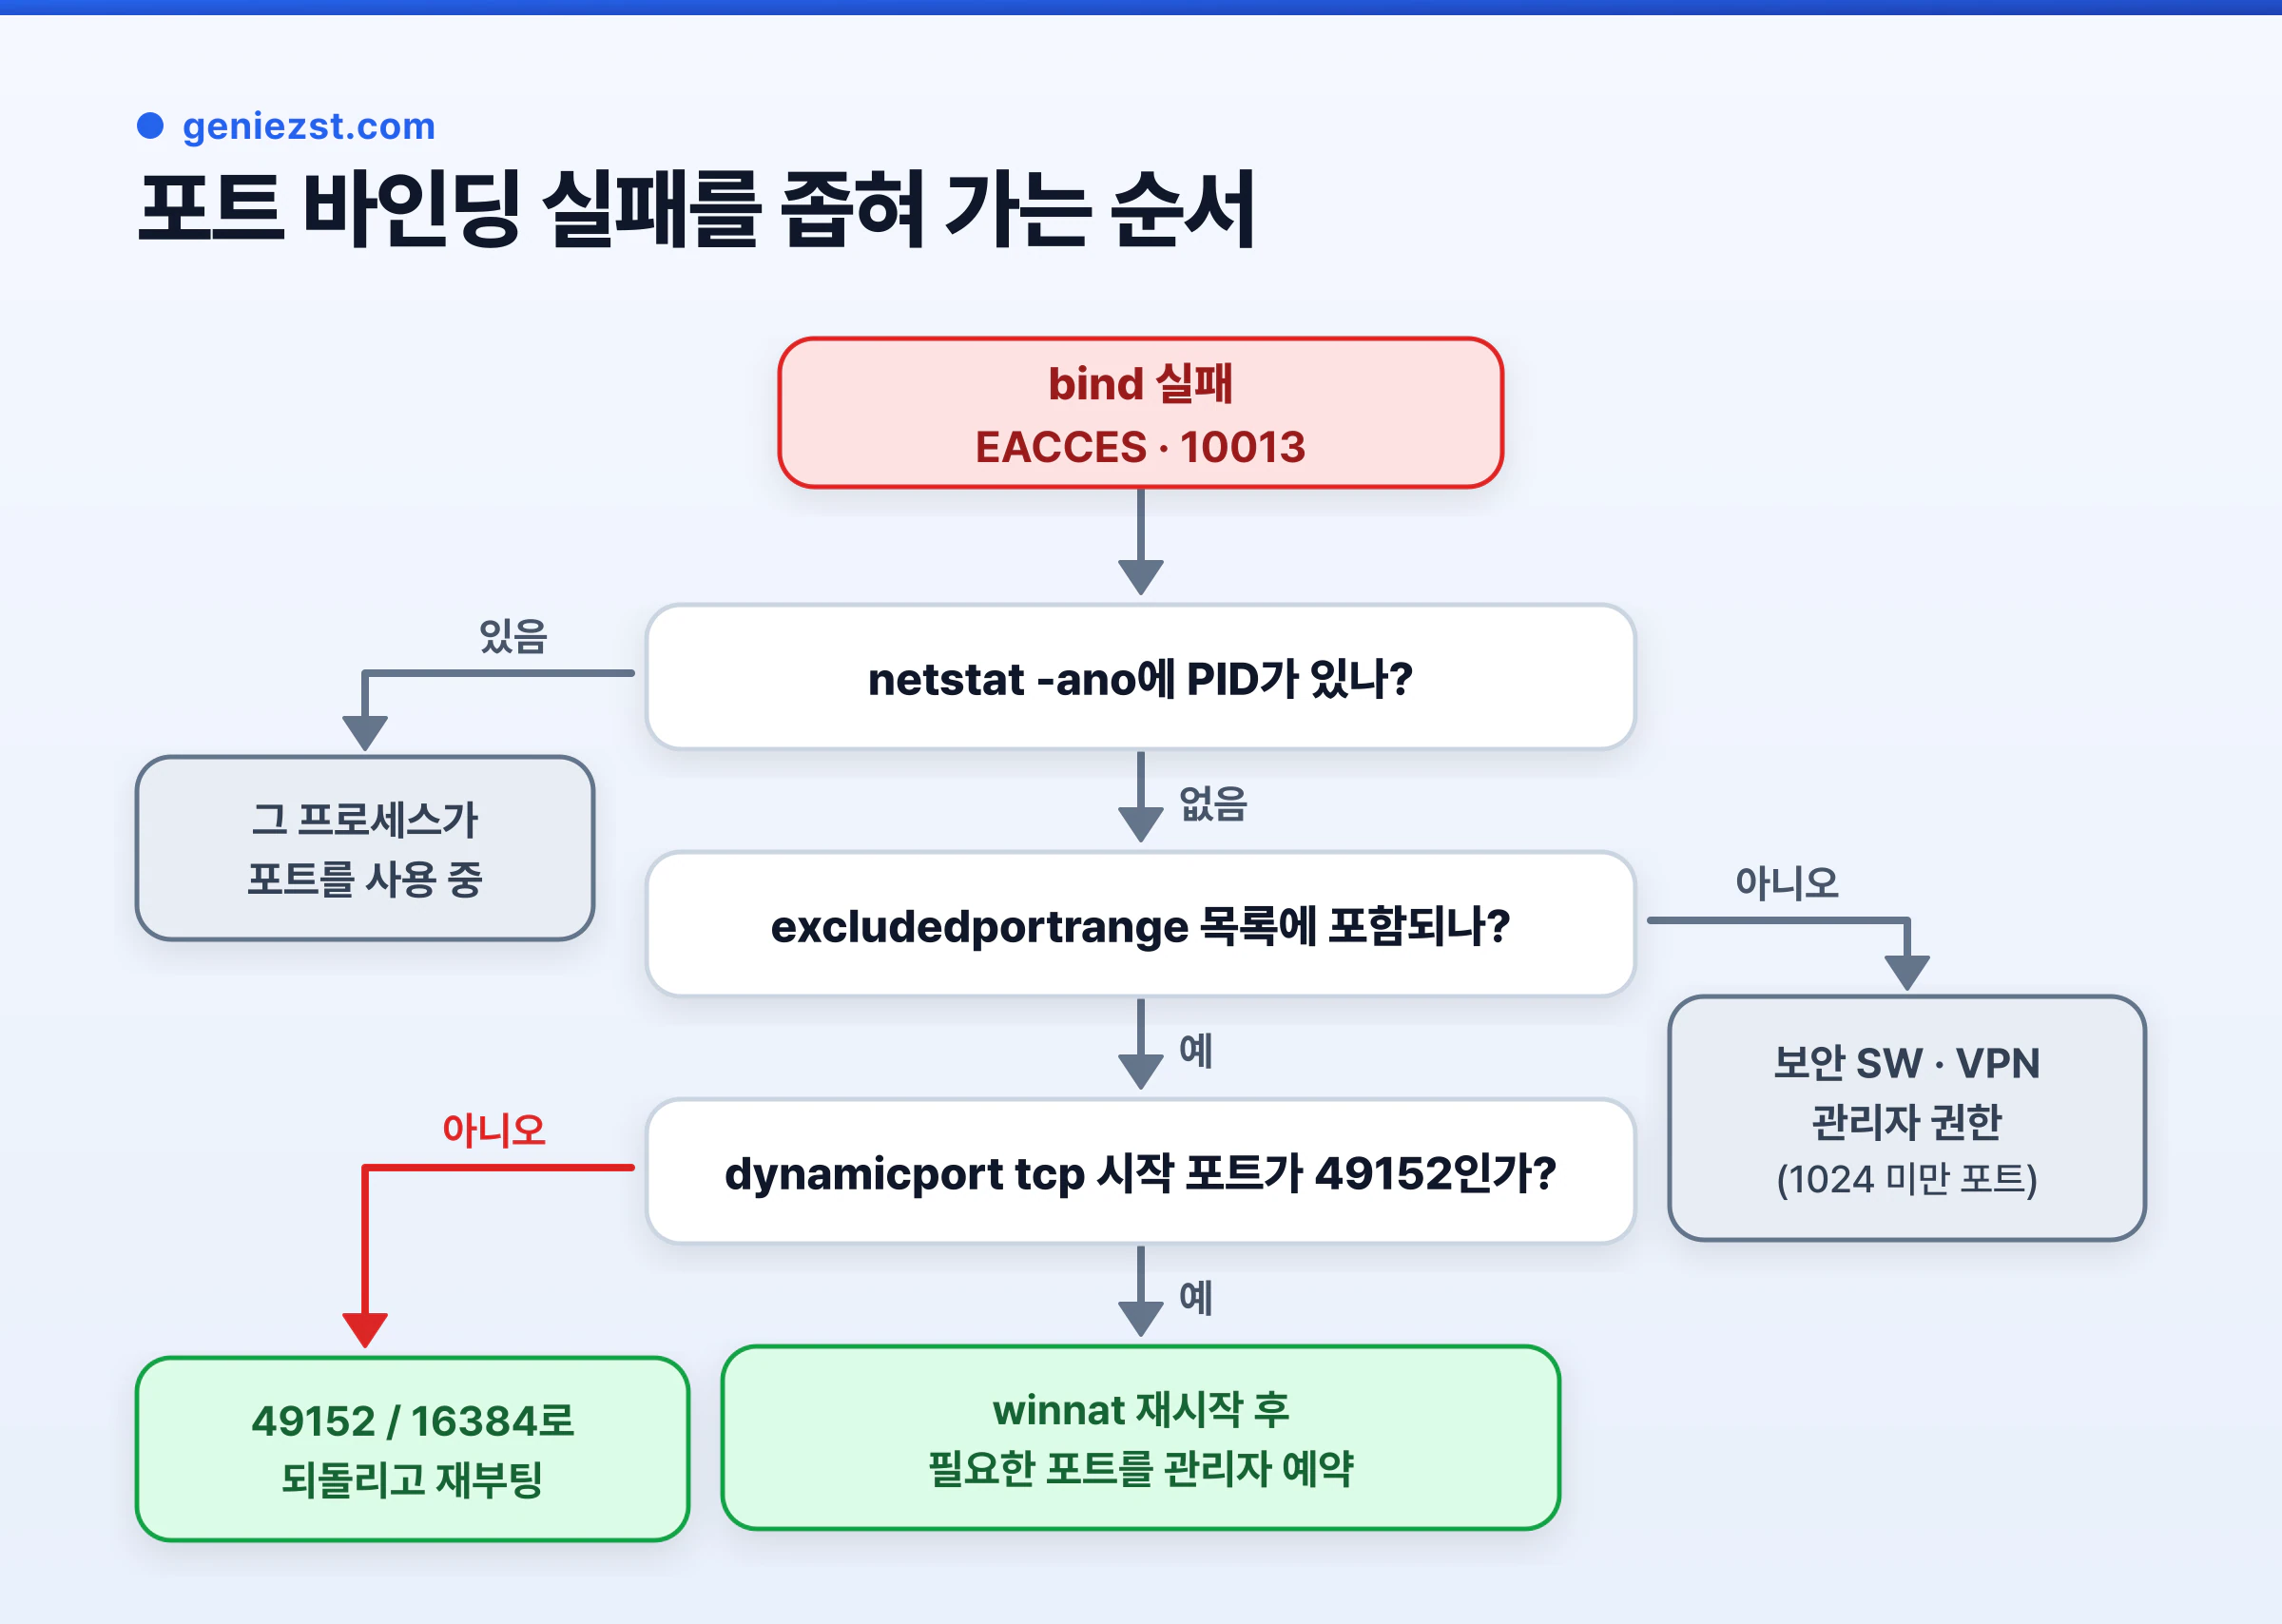
먼저 진짜로 쓰는 프로세스가 있는지 봅니다.
netstat -ano | findstr :3000
Get-NetTCPConnection -LocalPort 3000 -ErrorAction SilentlyContinue
아무것도 나오지 않으면 제외 포트 범위(excluded port range)를 봅니다.
netsh interface ipv4 show excludedportrange protocol=tcp시작 포트와 끝 포트가 짝으로 나열됩니다. 여기에 3000이 포함된 범위가 있다면 원인을 찾은 것입니다. 끝에 *가 붙은 줄은 관리자가 직접 추가한 예약이고, 나머지는 Hyper-V, WSL2, Windows Sandbox, Docker Desktop 등이 쓰는 호스트 네트워크 서비스(HNS)와 WinNAT가 잡아 둔 범위입니다.
왜 하필 개발용 포트가 잡히나
WinNAT는 가상 머신과 컨테이너의 NAT에 쓸 포트를 블록 단위로 예약합니다. 이 블록은 Windows의 TCP 동적 포트 범위 안에서 고릅니다. 그러니 동적 포트 범위가 어디서 시작하느냐가 핵심입니다.
netsh int ipv4 show dynamicport tcp
netsh int ipv6 show dynamicport tcp
Microsoft 문서 기준으로 Windows Vista와 Server 2008 이후의 기본값은 IANA 권고대로 시작 포트 49152, 포트 수 16384(49152~65535)입니다. 이 상태라면 예약 블록이 3000이나 8080 근처에 생길 일이 없습니다.
그런데 시작 포트가 1024로 바뀌어 있는 PC가 적지 않습니다. 과거 특정 Windows 업데이트 이후 이렇게 바뀌었다는 보고가 많고, 오래된 튜닝 스크립트나 일부 설치 프로그램이 바꿔 둔 경우도 있습니다. 시작 포트가 1024면 예약 블록이 3000(Node), 5000(Flask), 5173(Vite), 8080 같은 개발용 포트에 떨어질 수 있고, 재부팅할 때마다 위치가 달라집니다. 어제 되던 포트가 오늘 안 되는 이유입니다.
당장 풀기: winnat 재시작
관리자 PowerShell에서 WinNAT 드라이버를 내렸다 올리면 잡혀 있던 블록이 풀립니다.
net stop winnat
# 이 사이에 필요한 개발 서버를 먼저 띄워 포트를 차지해 두는 방법도 있습니다
net start winnat
net stop winnat 동안 WSL2와 Docker 컨테이너의 NAT 연결이 끊깁니다. 진행 중인 다운로드나 DB 연결이 있다면 정리한 뒤 실행합니다. 재시작 후 WSL2에서 인터넷이 안 되면 wsl --shutdown 후 다시 들어가면 대부분 돌아옵니다. 이 방법은 재부팅하면 다시 같은 문제가 생길 수 있는 임시 조치입니다.
재발 막기: 동적 포트 범위 되돌리기
조회 결과 시작 포트가 49152가 아니라면 기본값으로 돌립니다. 관리자 PowerShell에서 실행하고, 적용 후 재부팅합니다.
netsh int ipv4 set dynamicport tcp start=49152 num=16384
netsh int ipv6 set dynamicport tcp start=49152 num=16384
netsh int ipv4 set dynamicport udp start=49152 num=16384
netsh int ipv6 set dynamicport udp start=49152 num=16384
이후 WinNAT의 예약 블록은 49152 이상에서만 생기므로 그 아래의 개발용 포트는 영향을 받지 않습니다. 동적 포트 범위가 1만 개 이상 남아 있으니 일반적인 PC에서 나가는 연결이 모자랄 일도 없습니다.
특정 포트를 반드시 지켜야 한다면 관리자 예약을 추가합니다. 이미 예약 블록에 들어가 있는 포트는 추가가 거부되니, net stop winnat으로 풀어 둔 상태에서 넣고 다시 시작합니다.
net stop winnat
netsh int ipv4 add excludedportrange protocol=tcp startport=8080 numberofports=1
net start winnat
이렇게 넣은 범위는 재부팅 뒤에도 유지되고, WinNAT나 Hyper-V가 동적 예약으로 가져가지 않습니다. 여러 사례에서 관리자 예약 포트는 개발 서버가 직접 리슨하는 데 문제가 없었지만, 환경마다 확인은 필요합니다. 적용 후 실제로 서버를 띄워 바인딩되는지 봅니다. 필요 없어진 예약은 delete excludedportrange로 지웁니다.
확인용 스크립트
재부팅 후 특정 포트가 예약 범위에 들어갔는지 빠르게 보려면 다음 스크립트를 씁니다. 출력 언어와 관계없이 숫자 두 개로 시작하는 줄만 읽습니다.
$port = 3000
$hit = $null
foreach ($line in (netsh interface ipv4 show excludedportrange protocol=tcp)) {
    if ($line -match '^\s*(\d+)\s+(\d+)') {
        if ($port -ge [int]$matches[1] -and $port -le [int]$matches[2]) {
            $hit = $line.Trim()
        }
    }
}

if ($hit) { "포트 $port 는 제외 범위에 있음: $hit" } else { "포트 $port 사용 가능" }
동적 포트 범위가 49152로 돌아가 있는데도 같은 오류가 난다면 다른 원인을 봅니다. 보안 에이전트나 VPN 클라이언트가 포트를 막는 경우가 있고, 1024 미만 포트라면 프로그램을 관리자 권한 없이 실행했는지도 확인합니다. WSL2의 미러 네트워킹 모드(networkingMode=mirrored)는 NAT 대신 호스트 인터페이스를 공유하지만, Windows 쪽에서 실행하는 개발 서버와 Docker Desktop의 포트 게시는 여전히 이 규칙을 따릅니다.
WSL2 디스크 관리 쪽 문제는 WSL2 디스크 용량 줄이기에 따로 정리했습니다.