
시놀로지 Container Manager로 컨테이너를 띄우면 두 가지 권한 문제가 자주 생깁니다. 하나는 컨테이너가 마운트한 폴더에 쓰지 못해 EACCES: permission denied로 시작하자마자 재시작을 반복하는 경우입니다. 다른 하나는 컨테이너는 잘 도는데, 컨테이너가 만든 파일을 Windows 탐색기나 Finder(SMB)에서 지우거나 고치지 못하는 경우입니다.
둘 다 원인은 같습니다. 컨테이너 안의 프로세스가 어떤 UID·GID로 도는지와, NAS 폴더를 어떤 계정이 소유하는지가 다릅니다.
컨테이너는 이름이 아니라 숫자로 접근한다
컨테이너는 NAS의 리눅스 커널을 그대로 씁니다. 사용자 네임스페이스 매핑을 따로 설정하지 않았다면, 컨테이너 안에서 UID 1000으로 도는 프로세스는 NAS에서도 UID 1000으로 취급됩니다. 이름은 상관없고 숫자만 봅니다.
일반 리눅스 배포판의 첫 사용자는 보통 UID 1000이지만, 시놀로지 DSM은 사용자를 1024 이후 번호로 만듭니다. 처음 만든 관리자 계정이 1026인 경우가 많고, 기본 그룹은 users(GID 100)입니다. 이미지 안의 node 계정(UID 1000)이나 root(UID 0)가 만든 파일을 내 DSM 계정이 다룰 수 없는 이유가 여기 있습니다.
먼저 숫자를 확인합니다. SSH로 NAS에 접속해서 실행합니다.
# DSM 계정의 UID와 GID
id myuser

# 마운트할 폴더의 소유자를 숫자로 보기
ls -ldn /volume1/docker/myapp/config

# 컨테이너 안의 프로세스가 어떤 UID로 도는지
docker exec myapp idid가 uid=1026(myuser) gid=100(users)처럼 나오고, 컨테이너 안은 uid=1000이라면 맞지 않는 것입니다.
이미지 종류에 따라 방법이 다르다
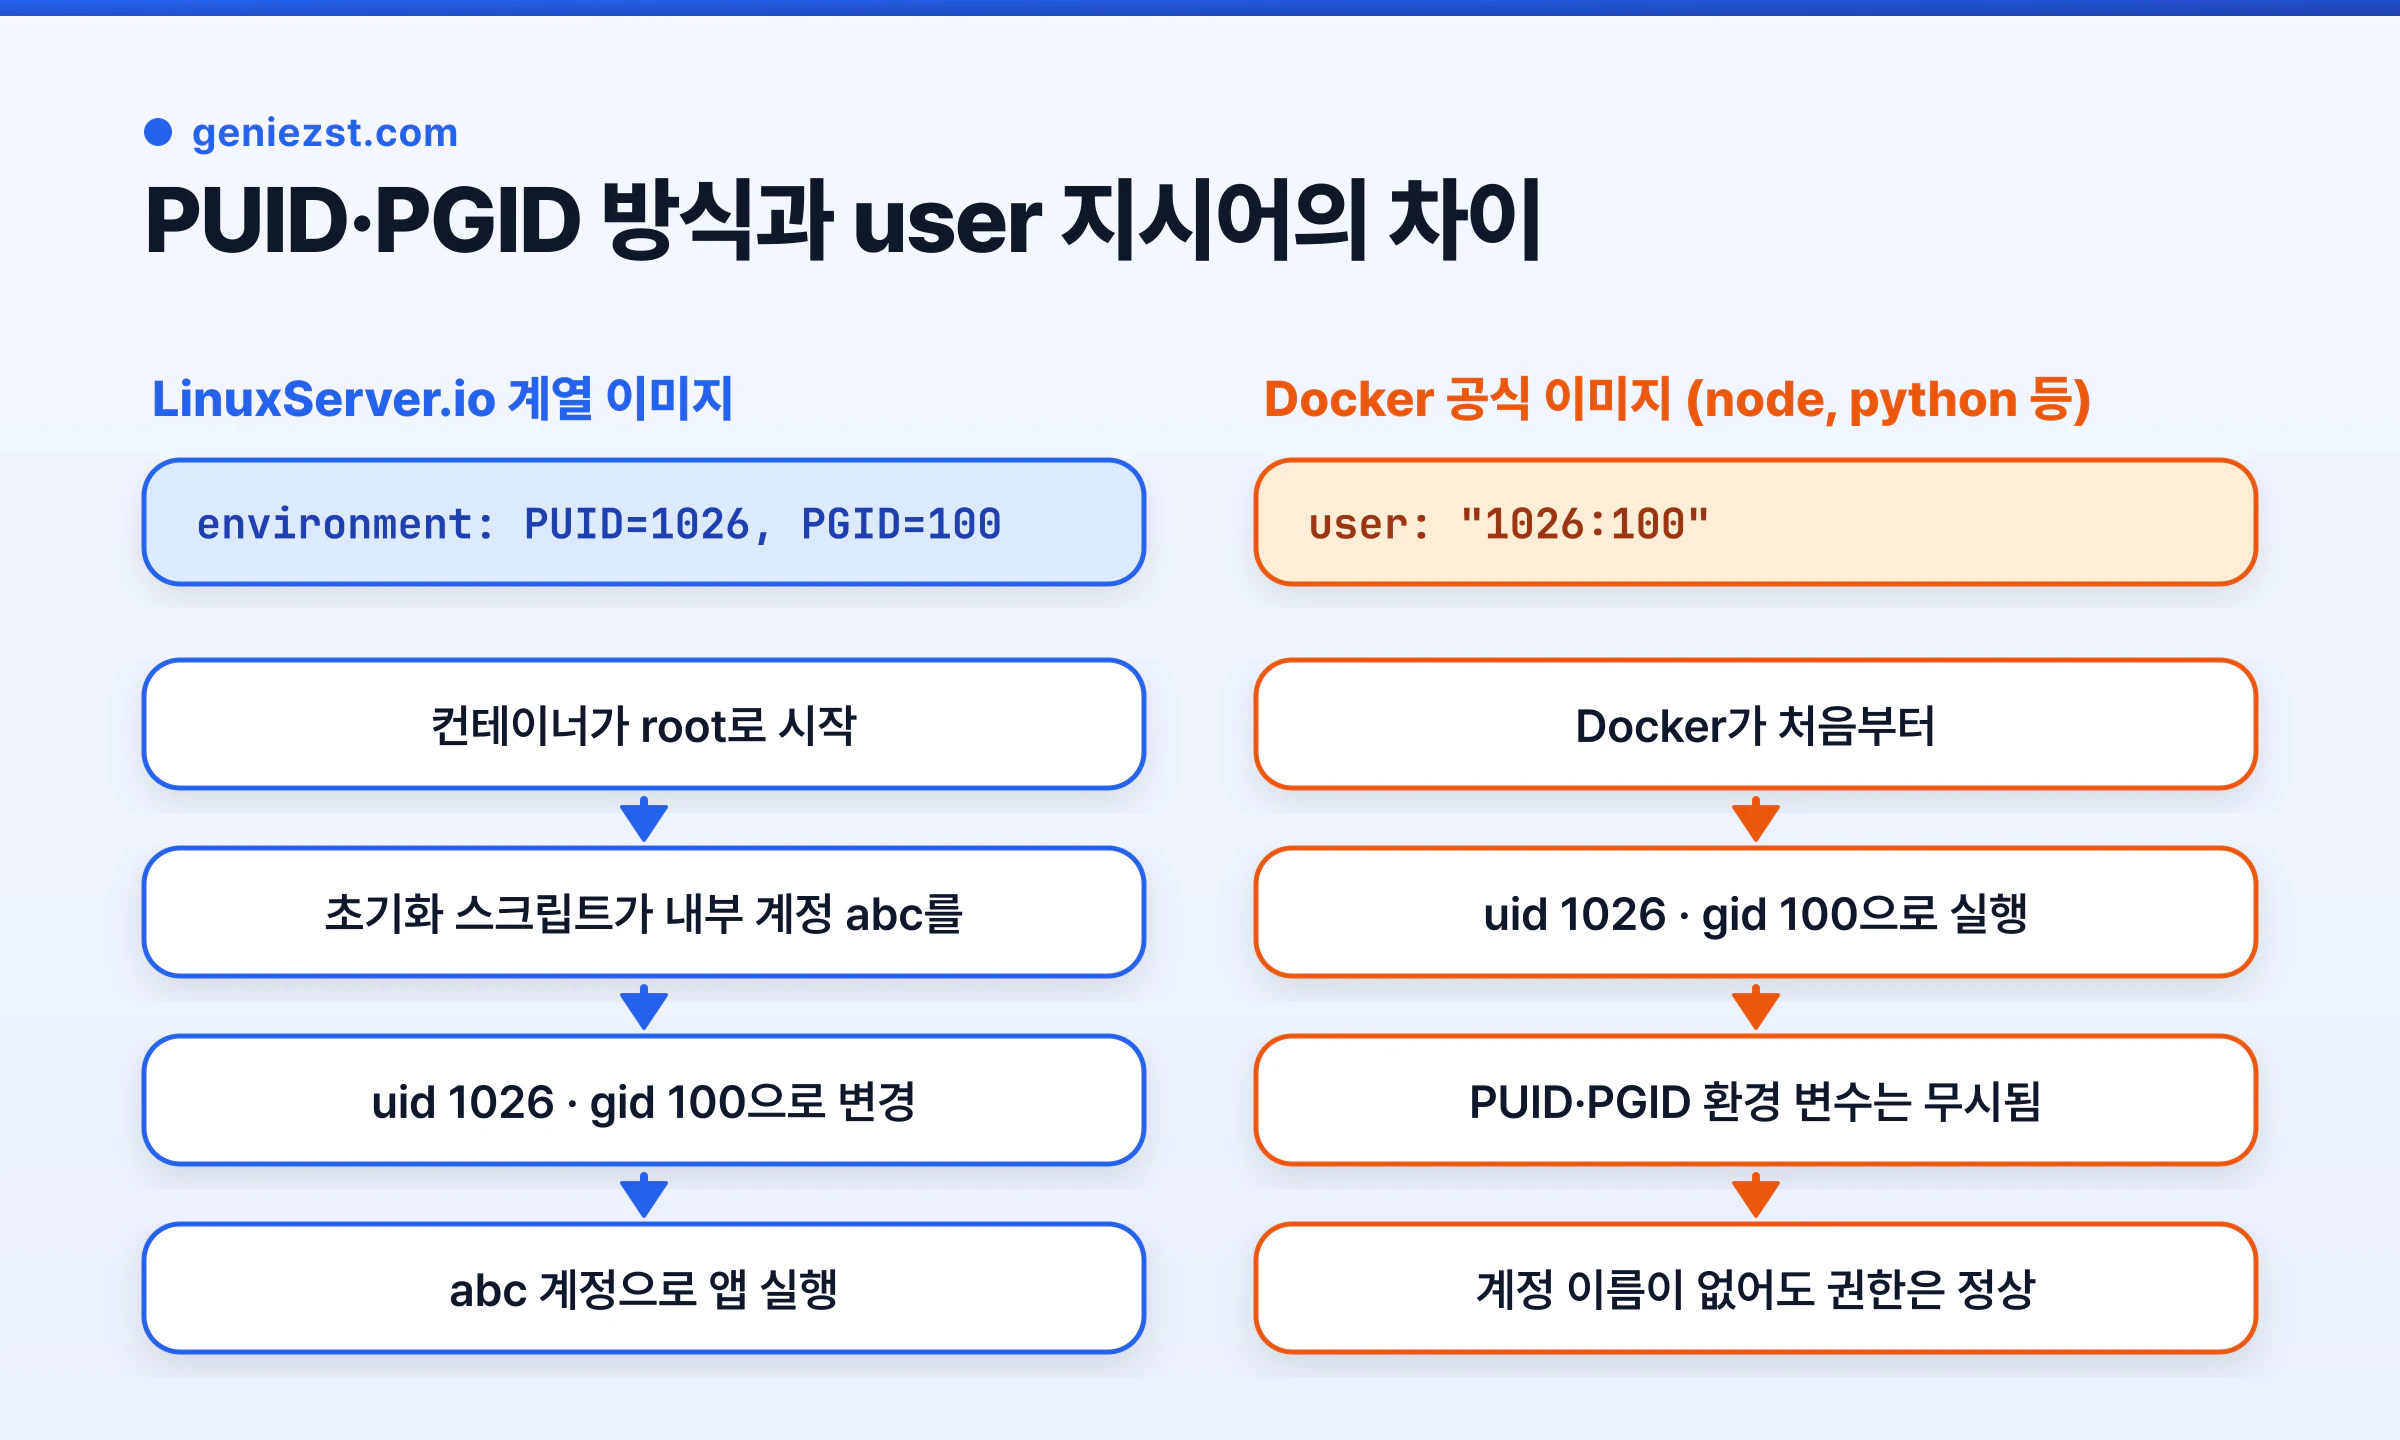
UID를 맞추는 방법은 두 가지인데, 이미지가 어느 쪽을 지원하는지 먼저 확인해야 합니다.
PUID와 PGID를 읽는 이미지
LinuxServer.io 이미지(lscr.io/linuxserver/...)와 그 방식을 따른 일부 이미지는 컨테이너가 root로 시작한 뒤, 환경 변수 PUID와 PGID 값으로 내부 계정(abc)의 번호를 바꾸고 그 계정으로 애플리케이션을 실행합니다. 이런 이미지에 user:를 따로 지정하면 초기화 스크립트가 제대로 동작하지 않을 수 있으니 환경 변수만 줍니다.
services:
  qbittorrent:
    image: lscr.io/linuxserver/qbittorrent:latest
    environment:
      - PUID=1026
      - PGID=100
      - TZ=Asia/Seoul
      - UMASK=022
    volumes:
      - /volume1/docker/qbittorrent/config:/config
      - /volume1/downloads:/downloads
    ports:
      - "8080:8080"
    restart: unless-stopped
PUID를 모르는 이미지
Docker 공식 이미지(node, python, nginx 등)는 PUID를 읽지 않습니다. 환경 변수를 넣어도 아무 일도 일어나지 않습니다. 이런 이미지는 Compose의 user:로 실행할 UID와 GID를 직접 지정합니다.
services:
  app:
    image: node:22-alpine
    user: "1026:100"
    working_dir: /app
    command: ["node", "index.js"]
    volumes:
      - /volume1/docker/app:/app
    ports:
      - "3000:3000"
이 경우 컨테이너 안에 UID 1026인 계정이 없어서 프롬프트에 I have no name!이 보일 수 있는데, 파일 권한에는 문제가 없습니다. 홈 디렉터리가 필요한 도구(npm 캐시 등)가 있다면 HOME=/tmp처럼 쓸 수 있는 경로를 환경 변수로 줍니다.
이미 꼬인 소유권 정리
예전에 root로 돌면서 만든 파일이 남아 있으면 UID를 맞춰도 그 파일에는 쓰지 못합니다. 컨테이너를 멈추고 소유권을 한 번 정리합니다.
docker compose down
sudo chown -R 1026:100 /volume1/docker/app
docker compose up -d
시놀로지 공유 폴더에는 리눅스 권한 위에 Windows 방식 ACL이 함께 붙어 있습니다. 상태는 synoacltool -get <경로>로 볼 수 있습니다. 그래서 chmod -R 777로 해결하려 하면 ACL이 일반 권한으로 바뀌어 File Station에서 권한 설정이 엉키는 일이 생깁니다. 숫자를 맞추는 쪽이 정석이고, DSM 화면에서 바꾸려면 File Station에서 폴더 속성 > 권한에 계정을 추가하고 하위 폴더와 파일에 적용합니다.
적용 후에는 컨테이너 안에서 파일을 만들고 NAS에서 소유자를 봅니다.
docker exec app touch /app/perm_test
ls -ln /volume1/docker/app/perm_test   # 1026 100 이면 정상
docker exec app rm /app/perm_test
이미지별로 조심할 점
PostgreSQL 공식 이미지는 기본적으로 root로 시작해 데이터 폴더 소유권을 맞춘 뒤 postgres 계정(Debian 계열 UID 999, Alpine 계열 UID 70)으로 실행합니다. 이미지 문서는 user:로 다른 UID를 지정하는 것도 지원하는데, 조건은 데이터 폴더를 그 UID가 미리 소유하고 있는 것입니다. 소유자가 다르면 data directory ... has wrong ownership으로 시작하지 않습니다. SMB로 데이터 폴더를 직접 만질 일이 없다면 기본 동작에 맡기는 편이 단순합니다.
80번 같은 1024 미만 포트는 Docker 20.10부터 브리지 네트워크 컨테이너에서 비 root 프로세스도 열 수 있습니다(net.ipv4.ip_unprivileged_port_start=0이 기본 적용). network_mode: host에서는 이 설정이 적용되지 않고, NAS의 80·443은 DSM이 이미 쓰고 있으니 컨테이너는 8080 같은 포트로 띄우는 게 낫습니다.
Portainer나 Watchtower처럼 /var/run/docker.sock을 마운트하는 관리 도구는 소켓 소유 그룹에 접근할 수 있어야 합니다. 이런 도구는 보통 root로 실행하도록 만들어져 있어 user:를 지정하지 않습니다. docker.sock에 접근할 수 있는 컨테이너는 사실상 NAS의 root 권한을 가진다는 점도 기억해 둡니다.
다운로더와 미디어 서버가 같은 폴더를 쓴다면 두 컨테이너의 PGID를 100으로 맞추고 다운로더의 UMASK를 002로 두면 새 파일이 그룹 쓰기 권한(파일 664, 폴더 775)을 갖습니다. 같은 users 그룹의 다른 컨테이너와 SMB 사용자가 파일을 옮기거나 지울 수 있습니다. 컨테이너 네트워크 구성은 시놀로지 NAS Docker Compose 네트워크 설정에서 다뤘습니다.