
NFS로 마운트한 디렉터리에서 sudo touch나 mkdir을 했는데 Permission denied가 나오면 당황스럽습니다. 클라이언트에서는 분명히 root인데 쓰기가 거부되기 때문입니다. 마운트 문제인지 권한 문제인지 구분이 잘 안 되는 증상입니다.
원인은 대부분 서버의 root_squash입니다. 클라이언트의 root가 서버에서도 root일 거라고 생각하기 쉽지만, NFS 서버는 기본적으로 UID 0 요청을 익명 계정으로 낮춰서 처리합니다. 낮춰진 계정에 해당 디렉터리의 쓰기 권한이 없으면 root여도 거부됩니다.
SMB 쪽 권한 문제는 NAS SMB 공유 폴더 접근 권한 문제와 ACL 정리에서 다뤘습니다. NFS는 사용자 이름이 아니라 숫자 UID/GID로 권한을 판단하므로, 서버가 클라이언트 요청을 어떤 UID로 바꿔 처리하는지부터 확인하는 것이 순서입니다. 권한을 무작정 열면 no_root_squash 같은 보안 구멍이 생기기 쉽습니다.
증상 확인 및 클라이언트 권한 거부의 근본 원인
클라이언트에서 root 계정으로 NFS 마운트 경로에 파일을 생성하려고 시도할 때 명령이 즉시 실패하는 경우, 먼저 클라이언트와 서버 양측의 마운트 및 내보내기 상태를 확인해야 합니다.
NFS 서버는 RPC 요청에 포함된 클라이언트의 UID(User ID)와 GID(Group ID)를 바탕으로 파일 접근 권한을 검사합니다. 이때 서버의 내보내기 설정에 정의된 보안 옵션에 따라 수신된 자격 증명이 그대로 적용되거나 익명 계정으로 치환됩니다.
| 증상 및 확인 상태 | 원인 해석 | 주요 조치 |
|---|---|---|
클라이언트 root의 파일 생성 거부 (Permission denied) |
서버의 root_squash 기본 적용으로 인해 UID 0이 익명 UID(nobody)로 매핑됨 |
서버 디렉터리의 쓰기 권한을 익명 계정에 부여하거나 내보내기 옵션 조정 |
파일은 생성되나 소유자가 nobody로 기록됨 |
root_squash가 정상 작동하여 파일이 익명 사용자로 생성됨 |
소유자 유지 필요 시 no_root_squash 검토 또는 anonuid 지정 |
| 모든 클라이언트 사용자의 파일 생성이 동일한 계정으로 기록됨 | all_squash 옵션 활성화로 인해 모든 UID/GID가 익명 매핑됨 |
no_all_squash(기본값) 적용 또는 계정별 매핑 점검 |
CIFS/SMB 마운트나 일부 로컬 파일 시스템과 달리, Linux NFS 클라이언트에는 uid= 또는 gid=와 같이 클라이언트 측에서 파일 소유권을 임의로 덮어쓰는 마운트 옵션이 공식적으로 존재하지 않습니다. 클라이언트는 서버가 제공하는 UID/GID 정보를 그대로 처리하거나 프로토콜 규격에 정의된 매핑에 따릅니다.
squash 옵션의 동작 원리와 사용자 매핑 구조
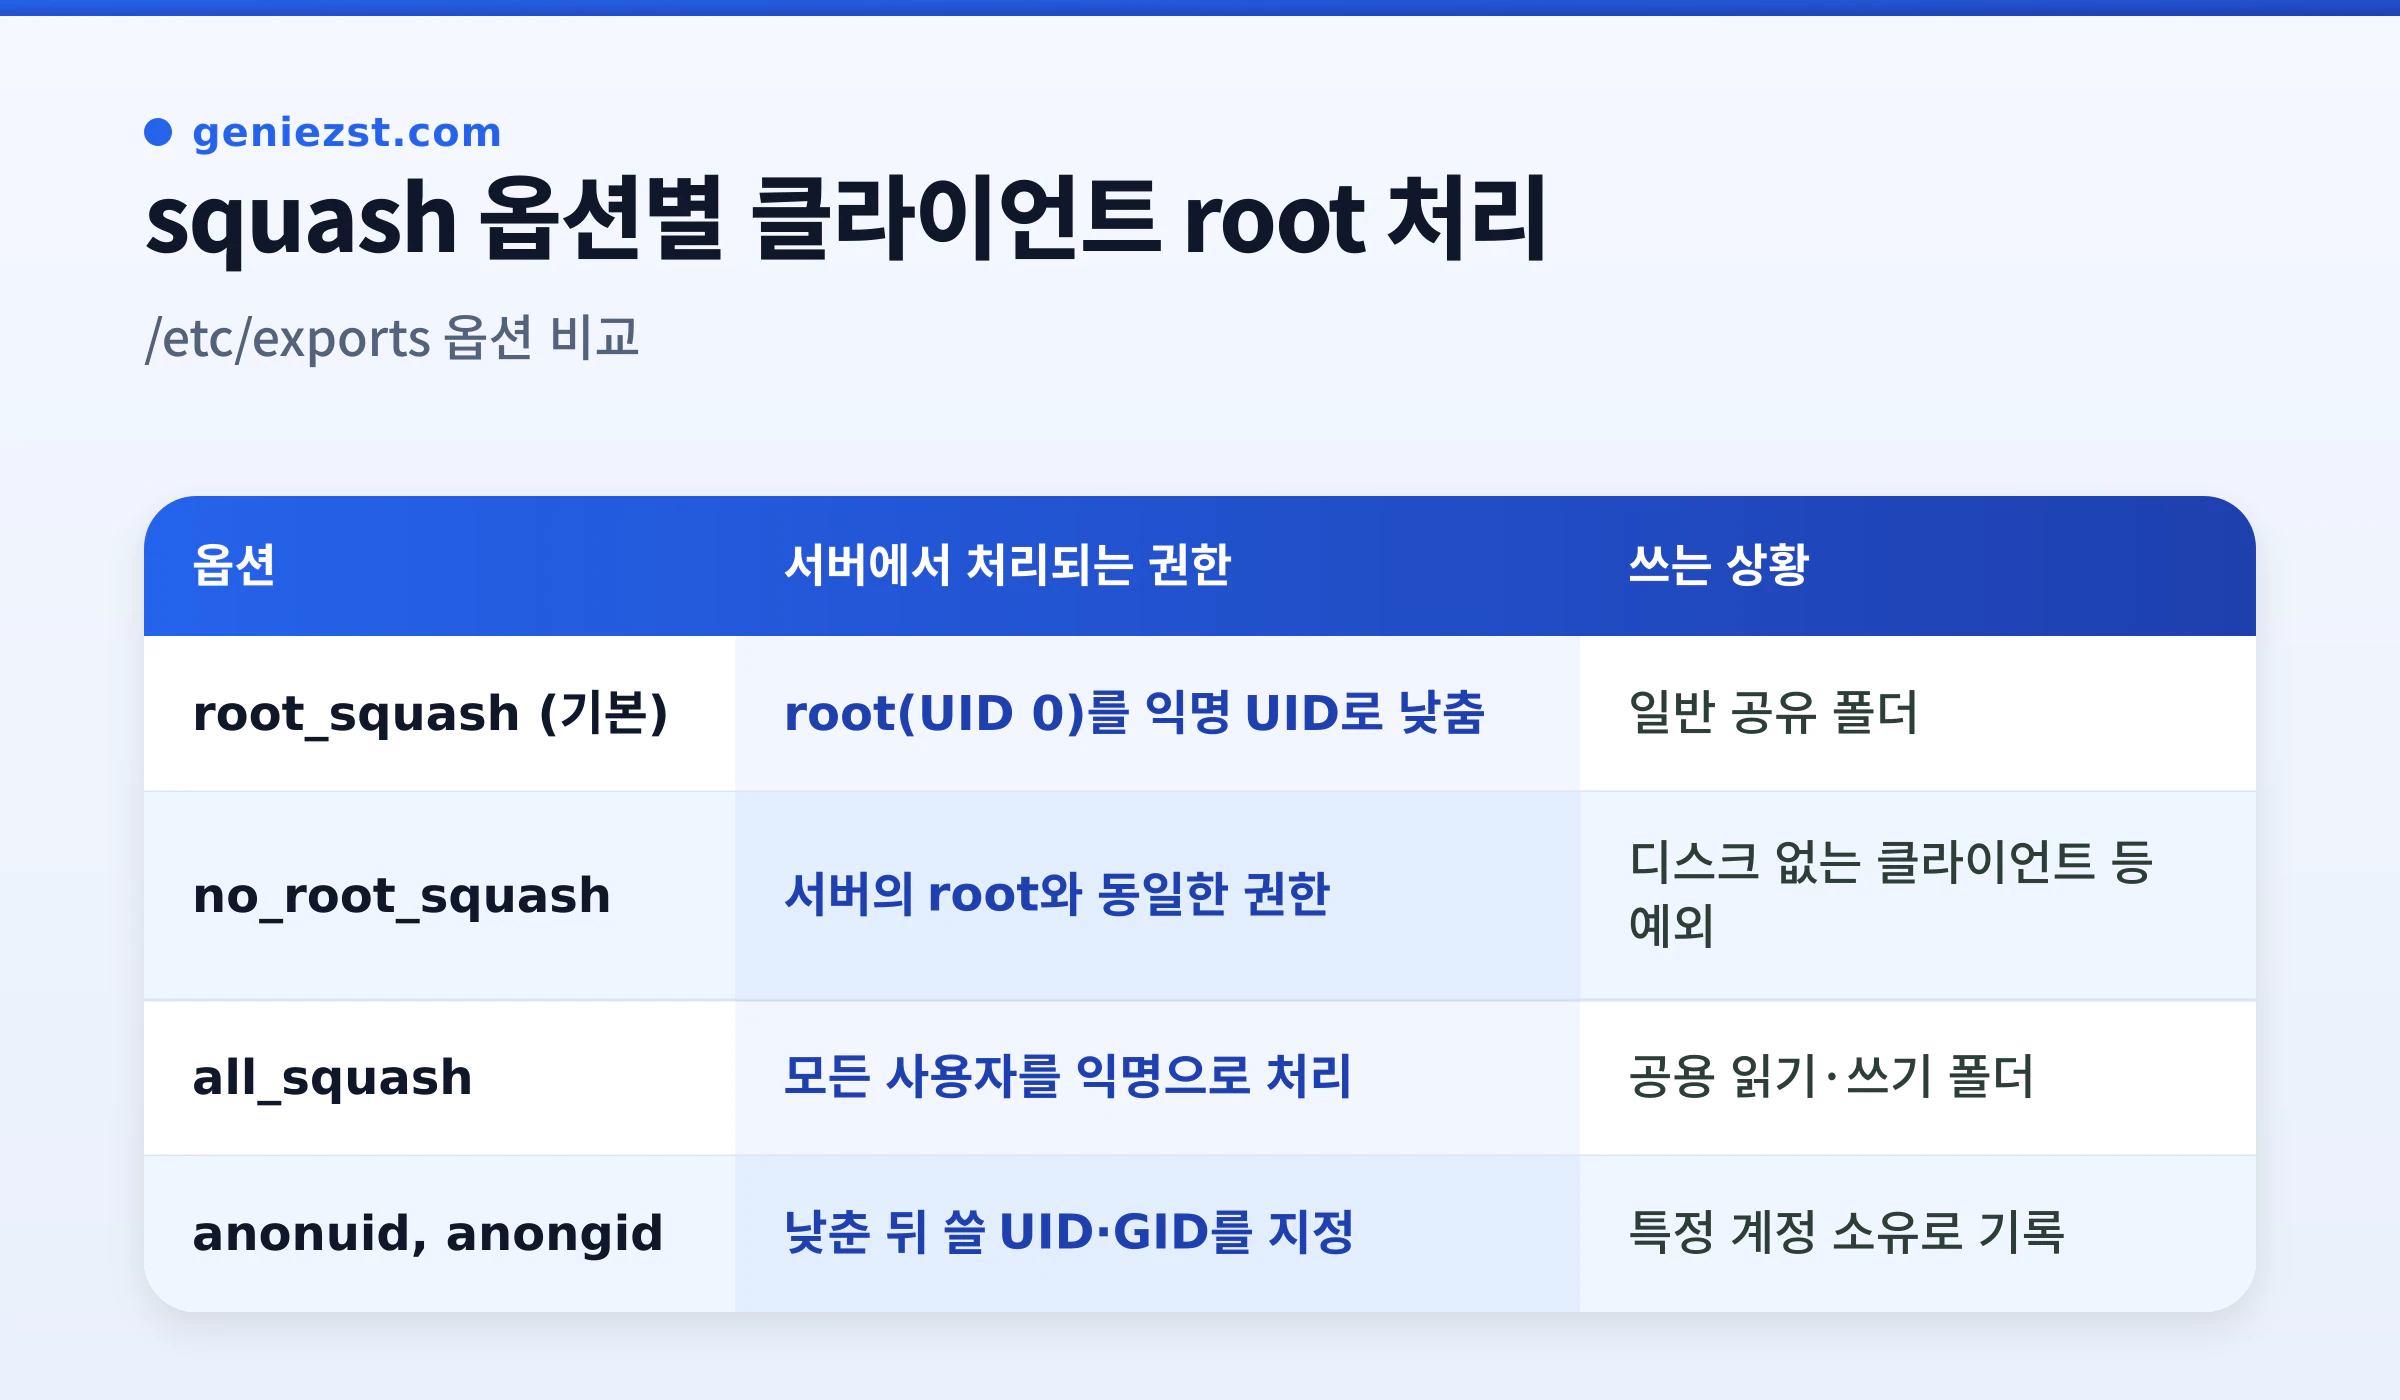
NFS 서버의 /etc/exports 설정에서 핵심적인 역할을 하는 것은 squash 계열 옵션입니다. 클라이언트가 원격의 디렉터리를 조작할 때 서버 측 파일 시스템을 보호하기 위한 계정 강등 메커니즘을 제공합니다.
root_squash: 기본 활성화되는 보안 기능입니다. 클라이언트에서 전달된 UID/GID 0(root) 요청을 익명 계정(대부분의 배포판에서nobody, UID/GID 65534. RHEL 계열 구버전은nfsnobody)으로 매핑합니다. 그래서 서버에서root만 쓸 수 있게 해 둔 디렉터리에는 원격 클라이언트의 root가 쓰지 못합니다.no_root_squash: root squashing 기능을 완전히 끕니다. 클라이언트의root사용자가 서버에서도 실제root와 동일한 슈퍼유저 권한을 행사할 수 있게 만듭니다.all_squash: 클라이언트에서 요청하는 모든 UID와 GID를 익명 UID/GID로 일괄 매핑합니다.no_all_squash: 모든 사용자 매핑을 비활성화하는 기본 설정값으로, 일반 사용자 계정은 자신의 UID/GID를 그대로 유지하여 서버에 요청합니다.anonuid=UID및anongid=GID: squash가 발생할 때 변환될 익명 사용자의 UID와 GID를 서버 관리자가 지정한 값으로 명시합니다.
no_root_squash가 설정된 쓰기 가능한 NFS 공유는 클라이언트의 root 사용자가 서버의 파일 시스템에 원격으로 완전한 root 권한을 행사할 수 있음을 의미합니다. 클라이언트 장비가 침해당하면 공격자가 서버의 주요 시스템 파일을 변조하거나 악성 프로그램을 심을 수 있는 심각한 취약점이 되므로, 디스크 없는 클라이언트(diskless clients) 부팅 등 불가피한 상황 외에는 적용을 지양해야 합니다.
자주 헷갈리는 부분이 root_squash의 적용 범위입니다. root_squash는 클라이언트의 root 사용자가 수행하는 쓰기, 생성, 수정 작업의 권한을 익명 UID로 변환할 뿐, 서버 파일 시스템에 이미 존재하는 기존 root 소유 파일의 메타데이터 자체를 바꾸지는 않습니다. 따라서 클라이언트에서 ls -l을 실행하면 서버에 이미 존재하던 root 소유 파일은 여전히 root 소유로 조회됩니다.
프로토콜 버전별 권한 처리 차이점
NFS 프로토콜 버전에 따라서도 자격 증명을 다루는 메커니즘에 구조적인 차이가 있습니다.
NFSv3 환경에서는 클라이언트가 서버로 전송하는 UID와 GID 매핑 기능이 프로토콜 내부에 존재하지 않으며, 클라이언트는 서버에 저장된 숫자 기반 UID를 그대로 수신하여 확인합니다. 따라서 서버와 클라이언트 간에 사용자의 숫자 UID/GID 체계가 일치하지 않으면 권한 해석에 문제가 생깁니다.
NFSv4는 사용자를 사용자명@도메인 형태의 문자열로 표현하고, idmapd가 이를 UID/GID와 서로 변환합니다. 이름 기반으로 매핑하는 구성에서 서버와 클라이언트의 idmap 도메인이 다르면 소유자가 nobody로 보일 수 있습니다. sec=sys에서는 숫자 ID가 그대로 오가도록 동작하는 구성도 있어서, 소유자가 이상하게 보이면 도메인 설정과 양쪽 UID 일치 여부를 함께 확인합니다.
또 NFSv4는 서버가 내보낸 디렉터리를 하나의 가상 트리로 보여 줍니다. 마운트하려는 경로까지 올라가는 상위 디렉터리를 클라이언트가 탐색할 수 있어야 합니다.
단계별 내보내기 설정 및 권한 문제 해결 절차
현재 겪고 있는 권한 거부 문제를 해결하려면 서버의 /etc/exports 구성을 점검하고 상황에 맞게 옵션을 보정해야 합니다.
- 서버의 현재 내보내기 상태를 확인합니다.
/etc/exports파일에서 대상 클라이언트의 squash 옵션과 익명 UID/GID를 수정합니다.- 내보내기 테이블을 즉시 갱신하고 클라이언트에서 쓰기 작업을 재검증합니다.
현재 내보내기 상태 점검
서버에서 실제로 적용 중인 내보내기 옵션을 출력합니다. root_squash가 명시되어 있지 않아도 기본값으로 적용됩니다.
# 서버에서 현재 적용된 세부 내보내기 옵션 확인
sudo exportfs -v
클라이언트에서도 현재 마운트 지점의 상태를 점검합니다.
# 클라이언트에서 마운트된 NFS 공유의 버전과 옵션 확인
findmnt -t nfs,nfs4
exports 설정 수정
상황에 맞춰 /etc/exports 파일을 편집합니다. 클라이언트의 IP 주소 또는 서브넷 대역별로 차등화된 권한을 부여할 수 있습니다.
# /etc/exports 예시

# 방법 A: 보안을 유지하며 특정 익명 계정(UID 1001, GID 1001)으로 매핑하여 쓰기 허용
/srv/nfs/shared 192.168.1.0/24(rw,sync,root_squash,anonuid=1001,anongid=1001)

# 방법 B: 격리된 환경의 디스크 없는 클라이언트를 위한 완전한 root 권한 허용 (주의 필요)
/srv/nfs/diskless 192.168.1.50(rw,sync,no_root_squash)
만약 방법 A를 채택했다면, 서버의 로컬 파일 시스템 경로인 /srv/nfs/shared의 소유권이나 접근 권한 역시 UID 1001이 쓰기 가능한 상태여야 클라이언트의 쓰기 요청이 최종적으로 허용됩니다. 서버의 파일 시스템 권한이 해당 UID의 접근을 막는다면 여전히 Permission denied가 반환됩니다.
설정 테이블 갱신
/etc/exports 파일을 수정한 것만으로는 커널의 내보내기 테이블이 즉시 바뀌지 않습니다. NFS 서비스를 재시작하지 않고 변경분만 반영하려면 아래 명령을 씁니다.
# 수정된 내보내기 설정을 커널 테이블에 즉시 동기화
sudo exportfs -ra
설정 검증 및 보안 강화 마운트
설정이 갱신되었다면 클라이언트 측에서 실제로 파일 생성 테스트를 수행하고 속성을 확인합니다.
# 클라이언트 콘솔에서 테스트 파일 생성
sudo touch /mnt/nfs/test_write.txt

# 생성된 파일의 소유권 확인
ls -l /mnt/nfs/test_write.txt
root_squash 환경에서 anonuid를 별도로 지정하지 않았다면 소유자가 nobody로 표시되는 것이 정상입니다.
클라이언트에서 마운트를 수행할 때 추가적인 보안을 확보하고 프로토콜 버전을 고정하려면 마운트 옵션을 지정합니다.
# 클라이언트에서 NFSv3 명시 및 보안 실행 방지(nosuid) 옵션을 포함한 마운트
sudo mount -t nfs -o vers=3,nosuid 192.168.1.10:/srv/nfs/shared /mnt/nfs
nosuid 옵션을 지정하면 NFS 공유 폴더 내에 SUID/SGID 비트가 설정된 바이너리가 업로드되더라도 클라이언트 머신에서 root 권한으로 실행되는 것을 차단할 수 있습니다.
운영 환경 재발 방지 체크리스트
NFS 공유를 장기적으로 안정적이고 안전하게 운영하기 위해 배포 전 다음 항목을 확인합니다.
/etc/exports수정 후 반드시sudo exportfs -ra를 실행하여 갱신했는지 점검- 프로덕션 환경에서 보안 위험이 높은
no_root_squash사용을 지양했는지 확인 - 서버 로컬 디렉터리의 실제 POSIX 퍼미션이 매핑될 익명 UID(
anonuid)의 쓰기를 허용하는지 점검 - 공유 영역 내 악의적 권한 상승을 방지하기 위해 클라이언트 마운트 시
nosuid옵션을 적용했는지 확인 - NFSv4에서 소유자가
nobody로 보이면idmap도메인과 양쪽 UID 일치 여부 확인
자주 묻는 질문 (FAQ)
Q. 클라이언트 mount 명령에서 uid=1000,gid=1000 옵션을 주면 해결되지 않나요?
Linux의 mount.nfs 구현에는 클라이언트 측에서 소유자를 강제로 재정의하는 uid=, gid= 마운트 옵션이 지원되지 않습니다. 해당 옵션은 SMB/CIFS 또는 FAT 계열 로컬 파일 시스템 마운트 시 사용되는 옵션입니다. NFS 소유권 조정은 서버의 exports 파일에서 anonuid 및 anongid를 사용해 제어해야 합니다.
Q. no_root_squash를 적용하지 않고 root 권한 작업을 수행할 대안은 없나요?
대부분은 필요하지 않습니다. 작업용 계정을 하나 정하고, 서버 디렉터리를 그 계정이 쓸 수 있게 만든 뒤 exports에 anonuid/anongid를 맞추는 방식이 가장 단순합니다. 클라이언트가 보내는 UID를 그대로 믿는 sec=sys가 부담스럽다면 NFSv4에서 Kerberos(sec=krb5, krb5i, krb5p)로 사용자를 인증하는 방법이 있습니다. 다만 설정이 복잡하고, root 우회가 아니라 사용자 인증을 강화하는 수단입니다.
Q. Windows 환경에서 마운트할 때 권한 문제가 발생하면 어떻게 조치하나요?
Windows NFS 클라이언트는 Windows 사용자를 UNIX UID/GID에 연결하는 매핑이 필요합니다. 매핑 서버나 Active Directory 연동으로 설정하고, 매핑이 없을 때 쓰는 익명 UID/GID는 레지스트리에서 지정할 수 있습니다. 자세한 절차는 아래 Microsoft Learn 문서를 따릅니다.