
Linux 파일 서버나 NAS를 Active Directory 도메인에 가입시키고 나면 이런 일이 자주 생깁니다. 로컬 계정으로는 잘 열리던 공유 폴더가 도메인 계정으로는 액세스가 거부되었습니다(0x80070005)를 냅니다. 또는 열리기는 하는데 Windows 탐색기 속성 > 보안 탭에 사용자 이름 대신 S-1-5-21-… 같은 SID나 Unix User\1001 같은 항목이 보입니다.
이런 증상은 대개 파일 권한보다 한 단계 앞에서 생깁니다. Samba는 도메인 사용자의 SID를 Linux가 이해하는 UID/GID로 바꿔야 파일 권한을 검사할 수 있습니다. 이 변환(ID 매핑)이 실패하거나 서버마다 다른 값이 나오면, chmod를 아무리 바꿔도 해결되지 않습니다. 이 글은 Samba를 AD 멤버로 쓰는 환경(security = ADS)에서 매핑이 끊긴 지점을 찾는 순서를 다룹니다. 파일 ACL 자체를 정리하는 방법은 NAS SMB 공유 폴더 접근 권한 문제와 ACL 정리에 따로 정리해 두었습니다.
SID가 UID로 바뀌는 경로
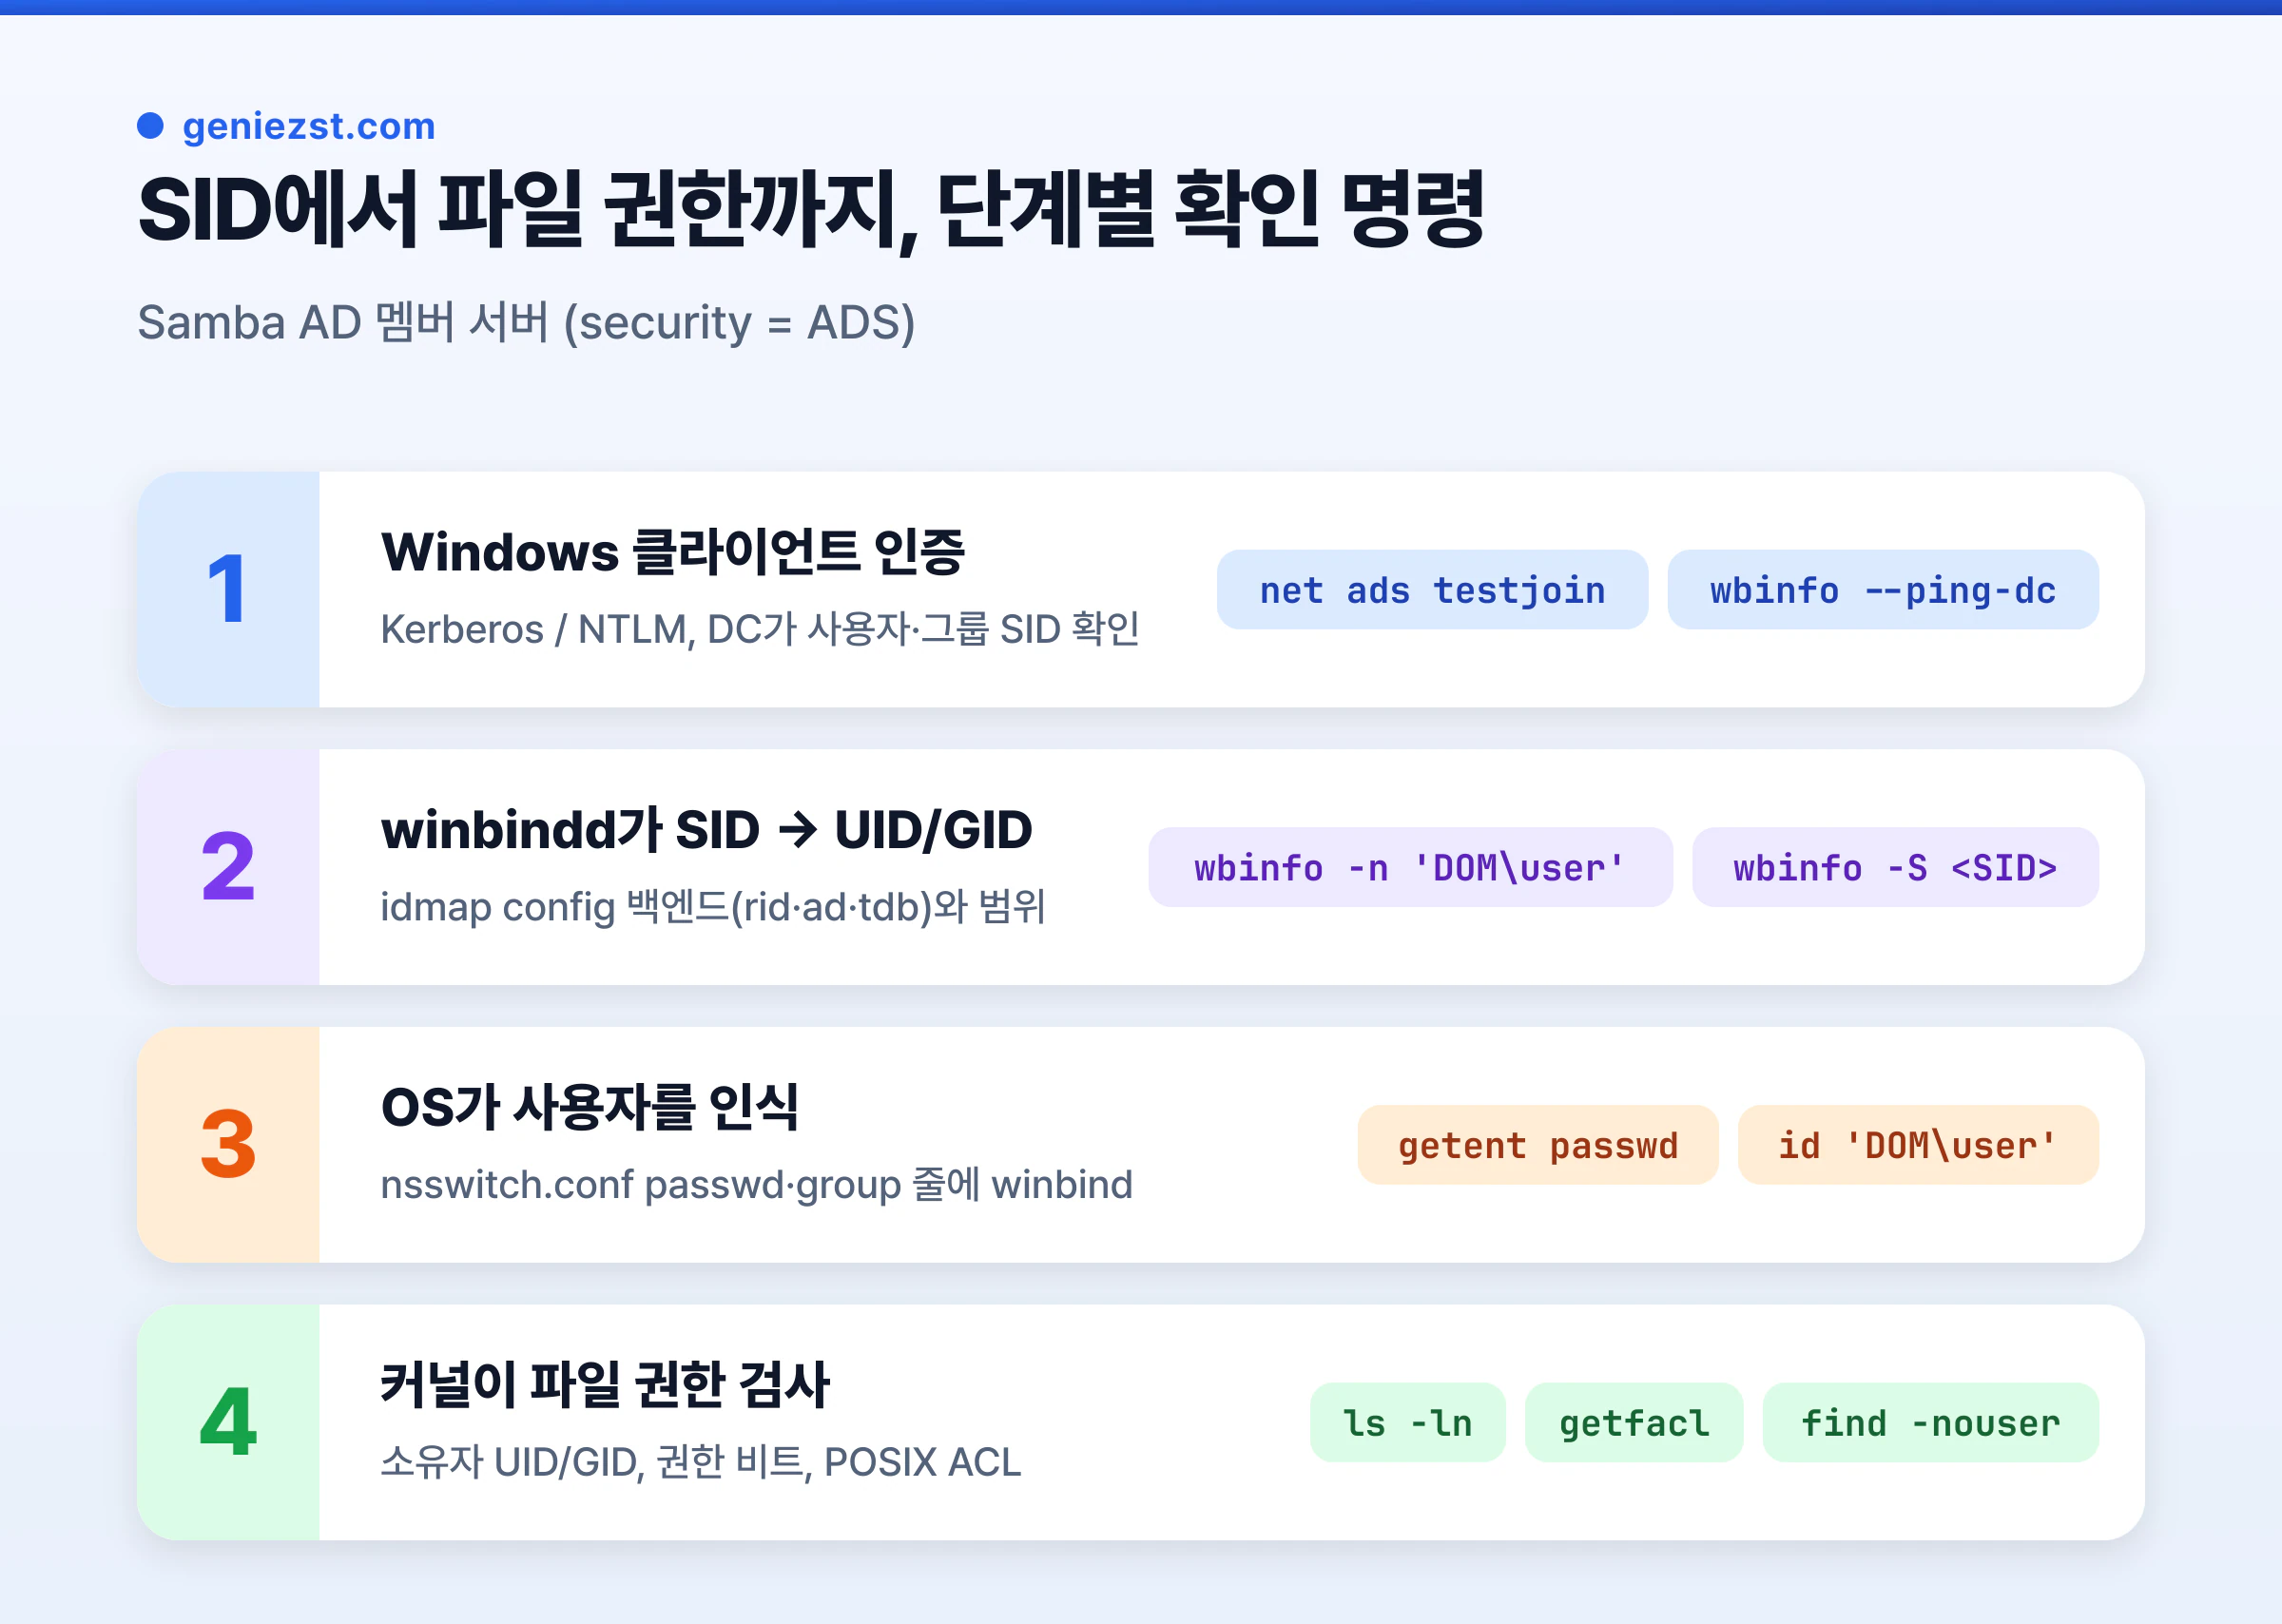
Windows 클라이언트는 공유에 접속할 때 Kerberos(안 되면 NTLM)로 인증합니다. 인증이 끝나면 Samba의 smbd는 도메인 컨트롤러가 확인해 준 사용자 SID와 소속 그룹 SID 목록을 받습니다. 클라이언트가 SID를 임의로 보내는 것이 아니라, 도메인 컨트롤러가 인증 결과로 넘겨주는 값입니다.
smbd는 이 SID들을 winbindd에 넘겨 UID와 GID로 바꿉니다. 이때 어떤 규칙으로 바꿀지 정하는 것이 smb.conf의 idmap config 설정입니다. 바뀐 UID/GID로 Linux 커널이 파일의 소유자, 권한 비트, POSIX ACL을 검사합니다. 그래서 문제가 생길 수 있는 지점은 크게 넷입니다.
- 도메인 컨트롤러와의 연결이나 도메인 가입 상태가 깨졌다.
- SID는 얻었지만
idmap규칙으로 UID/GID를 만들지 못했다. - UID는 만들었지만 NSS(
nsswitch.conf)가 winbind를 보지 않아 OS가 사용자를 모른다. - 매핑은 정상인데, 파일 소유자가 예전 UID로 남아 있거나 권한이 부족하다.
Windows 보안 탭에 보이는 Unix User\1001 같은 항목은 4번의 흔한 신호입니다. Samba는 어떤 도메인 SID에도 대응하지 않는 UID를 S-1-22-1-<UID> 형태의 "Unix User" SID로 보여 줍니다. 파일 소유자가 매핑 범위 밖의 로컬 UID라는 뜻입니다.
명령 네 개로 끊긴 지점 찾기
아래 명령은 앞의 네 지점을 순서대로 확인합니다. MYDOMAIN\alice는 실제 도메인 이름과 계정으로 바꿔서 실행하세요. winbind use default domain = yes를 쓰는 환경이면 도메인 접두어 없이 alice만 써도 됩니다.
# 1) 도메인 가입 상태와 DC 연결
sudo net ads testjoin
wbinfo --ping-dc

# 2) 이름 → SID, SID → UID/GID 변환
wbinfo -n 'MYDOMAIN\alice'        # 사용자 SID 확인
wbinfo -S <위에서 얻은 SID>        # SID를 UID로 (--sid-to-uid)
wbinfo -Y <그룹 SID>               # 그룹 SID를 GID로 (--sid-to-gid)

# 3) OS(NSS)가 같은 사용자를 알아보는지
getent passwd 'MYDOMAIN\alice'
id 'MYDOMAIN\alice'
4번 지점은 공유 폴더 경로의 소유자와 권한을 직접 봅니다.
# 4) 파일 소유자가 매핑 범위 안의 UID/GID인지
ls -ln /srv/share | head          # 숫자 UID/GID로 표시
getfacl /srv/share                 # POSIX ACL
결과에 따라 원인을 가르면 다음과 같습니다.
| 확인 결과 | 의미 | 고칠 곳 |
|---|---|---|
testjoin이나 --ping-dc 실패 |
가입 정보나 DC 연결 문제 | DNS가 DC를 가리키는지, 시간 동기화, 필요하면 재가입 |
wbinfo -n은 되고 wbinfo -S가 실패 |
SID는 얻었지만 UID를 못 만듦 | idmap config 백엔드와 범위, AD의 uidNumber 속성 |
wbinfo -S는 되고 getent passwd가 빈 결과 |
NSS가 winbind를 조회하지 않음 | /etc/nsswitch.conf의 passwd·group 줄 |
id까지 정상인데 접근 거부 |
매핑은 정상, 파일 권한 문제 | 파일 소유자 UID, 권한 비트, ACL |
보안 탭에 Unix User\숫자 |
파일 소유자가 매핑 범위 밖 UID | 소유자 재지정 (아래 단계) |
winbind enum users와 winbind enum groups는 getent passwd처럼 전체 목록을 나열하는 호출에 도메인 사용자를 넣을지 정할 뿐입니다. wbinfo -u와 wbinfo -g는 이 값이 no(기본값)여도 동작하고, 공유 접근에도 영향을 주지 않습니다. 사용자가 많은 도메인에서 켜 두면 오히려 응답이 느려질 수 있으니 진단 목적으로만 잠깐 켜는 편이 낫습니다.
idmap 백엔드와 범위를 고르는 기준
idmap config는 기본 도메인 *와 실제 도메인을 따로 정합니다. 기본(*)은 BUILTIN 그룹처럼 어느 도메인에도 속하지 않는 SID를 처리하므로, tdb처럼 쓰기가 가능한 백엔드를 써야 합니다. rid는 기본 백엔드로 쓸 수 없습니다. 두 범위는 서로 겹치면 안 되고, 서버의 로컬 사용자 UID(보통 1000번대)와도 겹치지 않게 잡습니다.
도메인 쪽 백엔드는 AD에 Unix 속성이 있는지에 따라 고르면 됩니다.
| 백엔드 | UID 결정 방식 | 필요한 조건 | 맞는 환경 |
|---|---|---|---|
tdb |
처음 본 SID부터 범위 안에서 차례로 할당해 로컬 DB에 저장 | 없음 | 기본(*) 도메인용. 서버마다 값이 달라질 수 있음 |
rid |
UID = RID − BASE_RID + 범위 시작값으로 계산 |
AD 변경 불필요 | 대부분의 AD 멤버 서버. 같은 설정이면 모든 서버에서 같은 값 |
ad |
AD 개체의 uidNumber·gidNumber 속성을 그대로 사용 |
사용자·그룹마다 RFC2307 속성 입력 | 이미 AD에서 UID/GID를 관리하는 조직, NFS와 UID를 맞춰야 하는 경우 |
rid는 계산식이 정해져 있어 같은 범위를 쓰는 서버끼리는 언제나 같은 UID가 나옵니다. 예를 들어 범위가 10000-999999이고 base_rid가 기본값 0이면, RID가 1105인 사용자는 UID 11105가 됩니다. 반대로 ad는 uidNumber가 비어 있는 사용자를 매핑하지 않으므로, 속성을 넣지 않은 계정만 골라서 접근이 거부되는 일이 생깁니다. 사용자의 기본 그룹(대개 Domain Users)에도 gidNumber가 있어야 합니다.
백엔드나 범위를 바꾸면 같은 사용자의 UID가 달라집니다. 디스크에 저장된 파일 소유자는 예전 숫자 그대로 남기 때문에, 바꾸는 순간 기존 파일이 모두 "모르는 소유자"가 됩니다. 운영 중인 공유라면 바꾸기 전에 ls -ln으로 현재 소유자 분포를 기록해 두고, 바꾼 뒤 소유자를 다시 지정하는 시간을 잡아 두세요.
smb.conf와 nsswitch.conf 바로잡기
AD 멤버 서버의 [global] 설정은 아래 정도면 충분합니다. 이전 설정에서 흔히 보이는 실수는 security = ADS와 server role = standalone server를 함께 쓰는 것입니다. AD 멤버는 security = ADS만으로 역할이 정해지므로 server role을 standalone으로 덮어쓰지 않아야 합니다. idmap config 아래에는 백엔드 매뉴얼에 있는 옵션만 쓸 수 있습니다. idmap_ad의 옵션은 range, schema_mode, unix_primary_group, unix_nss_info, all_groupmem, deny ous, allow ous입니다.
# /etc/samba/smb.conf — AD 멤버 서버 예시
[global]
    security = ADS
    workgroup = MYDOMAIN
    realm = MYDOMAIN.EXAMPLE.COM
    # %m 은 접속한 클라이언트의 NetBIOS 이름 (계정 이름이 아님)
    log file = /var/log/samba/log.%m
    log level = 1

    # BUILTIN 등 도메인 밖 SID: 쓰기 가능한 tdb, 도메인 범위와 겹치지 않게
    idmap config * : backend = tdb
    idmap config * : range = 3000-7999

    # MYDOMAIN: AD에 uidNumber가 없으면 rid
    idmap config MYDOMAIN : backend = rid
    idmap config MYDOMAIN : range = 10000-999999

    # AD에서 uidNumber·gidNumber를 관리한다면 위 두 줄 대신
    # idmap config MYDOMAIN : backend = ad
    # idmap config MYDOMAIN : schema_mode = rfc2307
    # idmap config MYDOMAIN : range = 10000-999999
    # idmap config MYDOMAIN : unix_nss_info = yes

    winbind use default domain = yes
    template shell = /bin/bash
    template homedir = /home/%U

    # Windows 보안 탭에서 ACL을 다룰 공유라면
    vfs objects = acl_xattr
    map acl inherit = yes
OS가 도메인 사용자를 알아보려면 NSS가 winbind를 조회해야 합니다. /etc/nsswitch.conf의 passwd와 group 줄에 winbind가 있는지 확인합니다. 배포판에 따라 systemd나 sss가 함께 있을 수 있는데, 그 항목은 그대로 두고 winbind만 추가합니다.
# /etc/nsswitch.conf 중 해당 줄
passwd: files winbind
group: files winbind- 수정 전
smb.conf와nsswitch.conf를 백업합니다. testparm으로 구문을 확인합니다. 모르는 파라미터는 여기서 경고로 나옵니다. 다만idmap config아래 옵션 이름의 오타는 걸러 주지 않으니 백엔드 매뉴얼과 직접 대조합니다.net cache flush로 winbind 캐시를 비웁니다. 예전 매핑 결과가 캐시에 남아 있으면 바뀐 설정이 바로 보이지 않습니다.- 서비스를 재시작합니다. Debian·Ubuntu는
smbd와winbind, RHEL 계열은smb와winbind입니다. - 앞 장의
wbinfo -S,getent passwd,id를 다시 실행해 UID가 기대한 범위에 들어오는지 확인합니다.
# Debian/Ubuntu 기준 반영
sudo testparm -s > /dev/null
sudo net cache flush
sudo systemctl restart winbind smbd

# 매핑 재확인 — UID가 10000 이상으로 나와야 함
id 'MYDOMAIN\alice'
기존 파일 소유자 정리
매핑을 고친 뒤에도 예전에 만들어진 파일은 이전 UID를 소유자로 갖고 있습니다. 어떤 사용자에게도 대응하지 않는 소유자를 가진 파일은 find의 -nouser, -nogroup 조건으로 찾을 수 있습니다.
# 소유자나 그룹이 어떤 계정과도 맞지 않는 파일 목록
sudo find /srv/share \( -nouser -o -nogroup \) -printf '%U:%G %p\n' | head -50

# 확인이 끝나면 의도한 도메인 그룹으로 소유자 재지정 (예시)
sudo chown -R --from=1001 'MYDOMAIN\alice' /srv/share/alice
sudo chgrp -R 'MYDOMAIN\domain users' /srv/share/team
chown --from을 쓰면 지정한 예전 UID를 가진 파일만 바꾸므로, 다른 사람 파일까지 한꺼번에 바뀌는 사고를 막을 수 있습니다. 그룹 이름은 getent group에 보이는 표기를 그대로 써야 하며, 대소문자와 공백 표기가 환경마다 다를 수 있습니다. 소유자를 정리한 뒤 권한 비트와 ACL이 의도대로인지는 ACL 정리 글의 순서로 점검하면 됩니다.
smb.conf,nsswitch.conf백업ls -ln으로 공유 폴더의 현재 소유자 UID/GID 분포 기록- 서버 시간이 도메인 컨트롤러와 맞는지 (
timedatectl,chronyc tracking) - 같은 저장소를 공유하는 다른 Samba 서버가 있다면
idmap config가 완전히 같은지
시놀로지·QNAP 같은 NAS 제품이라면
상용 NAS는 SMB 설정 파일을 관리 화면이 만들고 관리합니다. SSH로 들어가 smb.conf를 직접 고치면, 관리 화면에서 설정을 바꾸거나 펌웨어를 업데이트할 때 되돌아가거나 관리 화면과 실제 동작이 어긋날 수 있습니다. 도메인 가입과 권한은 제조사 관리 화면에서 처리하는 것이 원칙입니다. 시놀로지 DSM은 제어판 > 도메인/LDAP에서 도메인에 가입하고, 권한은 공유 폴더 편집 화면에서 도메인 사용자와 그룹을 골라 줍니다.
이런 NAS에서도 원인을 가르는 방법은 같습니다. 도메인 사용자 목록이 관리 화면에 보이지 않으면 가입·DNS·시간 문제이고, 목록은 보이는데 특정 사용자만 거부되면 그 사용자의 그룹 소속과 공유 폴더 권한을 봅니다. 도메인에 새 계정이나 그룹을 만든 직후라면 NAS가 아직 목록을 갱신하지 않았을 수 있으니, 관리 화면에서 도메인 데이터를 수동으로 갱신한 뒤 다시 확인해 보세요.
자주 묻는 질문
Q. 서버가 두 대인데 같은 사용자의 UID가 서버마다 다릅니다.
도메인 쪽에 tdb 백엔드를 쓰고 있을 가능성이 큽니다. tdb는 각 서버가 처음 본 순서대로 번호를 붙이기 때문에 서버마다 값이 달라집니다. NFS나 공유 스토리지로 같은 파일을 보는 서버라면 rid나 ad로 바꾸고, 모든 서버에 같은 범위를 써야 합니다.
Q. net ads testjoin이 시간 관련 오류로 실패합니다.
Kerberos는 서버와 도메인 컨트롤러의 시계 차이를 허용 범위 안에서만 받아들이고, Active Directory의 기본 허용 범위는 5분입니다. chronyd나 systemd-timesyncd가 도메인 컨트롤러나 같은 시간 원본을 바라보게 하세요. DNS가 도메인 컨트롤러를 가리키지 않아 KDC를 찾지 못하는 경우도 비슷한 오류로 나타나니 /etc/resolv.conf도 함께 확인합니다.
Q. 매핑은 정상인데 Windows 보안 탭에서 권한을 바꾸면 적용되지 않습니다.
Windows 방식 ACL을 Samba에 저장하려면 공유에 vfs objects = acl_xattr가 있어야 하고, 파일 시스템이 확장 속성(xattr)을 지원해야 합니다. 또 공유의 force user나 create mask 같은 설정이 ACL과 충돌할 수 있습니다. 이 부분은 ACL 정리 글에서 설정별로 다뤘습니다.
Q. 도메인 사용자 이름을 꼭 MYDOMAIN\alice 형식으로 써야 하나요?
winbind use default domain = yes이면 가입한 도메인의 사용자는 alice만으로 조회됩니다. 신뢰 관계로 연결된 다른 도메인 사용자는 여전히 도메인 접두어가 필요합니다. 스크립트나 chown에는 getent passwd가 실제로 돌려주는 이름 형식을 그대로 쓰는 것이 안전합니다.