macOS 터미널에서 sudo를 붙여도 Operation not permitted가 날 때, 원인이 TCC 개인정보 보호인지 SIP인지 구분하고, 전체 디스크 접근 권한 부여, tccutil 초기화, cron과 launchd 작업에 권한을 주는 방법을 정리했습니다.
macOS 터미널에서 ls ~/Desktop이나 cp 한 줄에 Operation not permitted가 나서 sudo를 붙여 봐도 똑같이 막히는 경우가 있습니다. 리눅스 습관대로 chmod나 chown을 건드려도 소용없습니다. 파일 권한 문제가 아니라 macOS의 개인정보 보호 장치가 막고 있기 때문입니다.
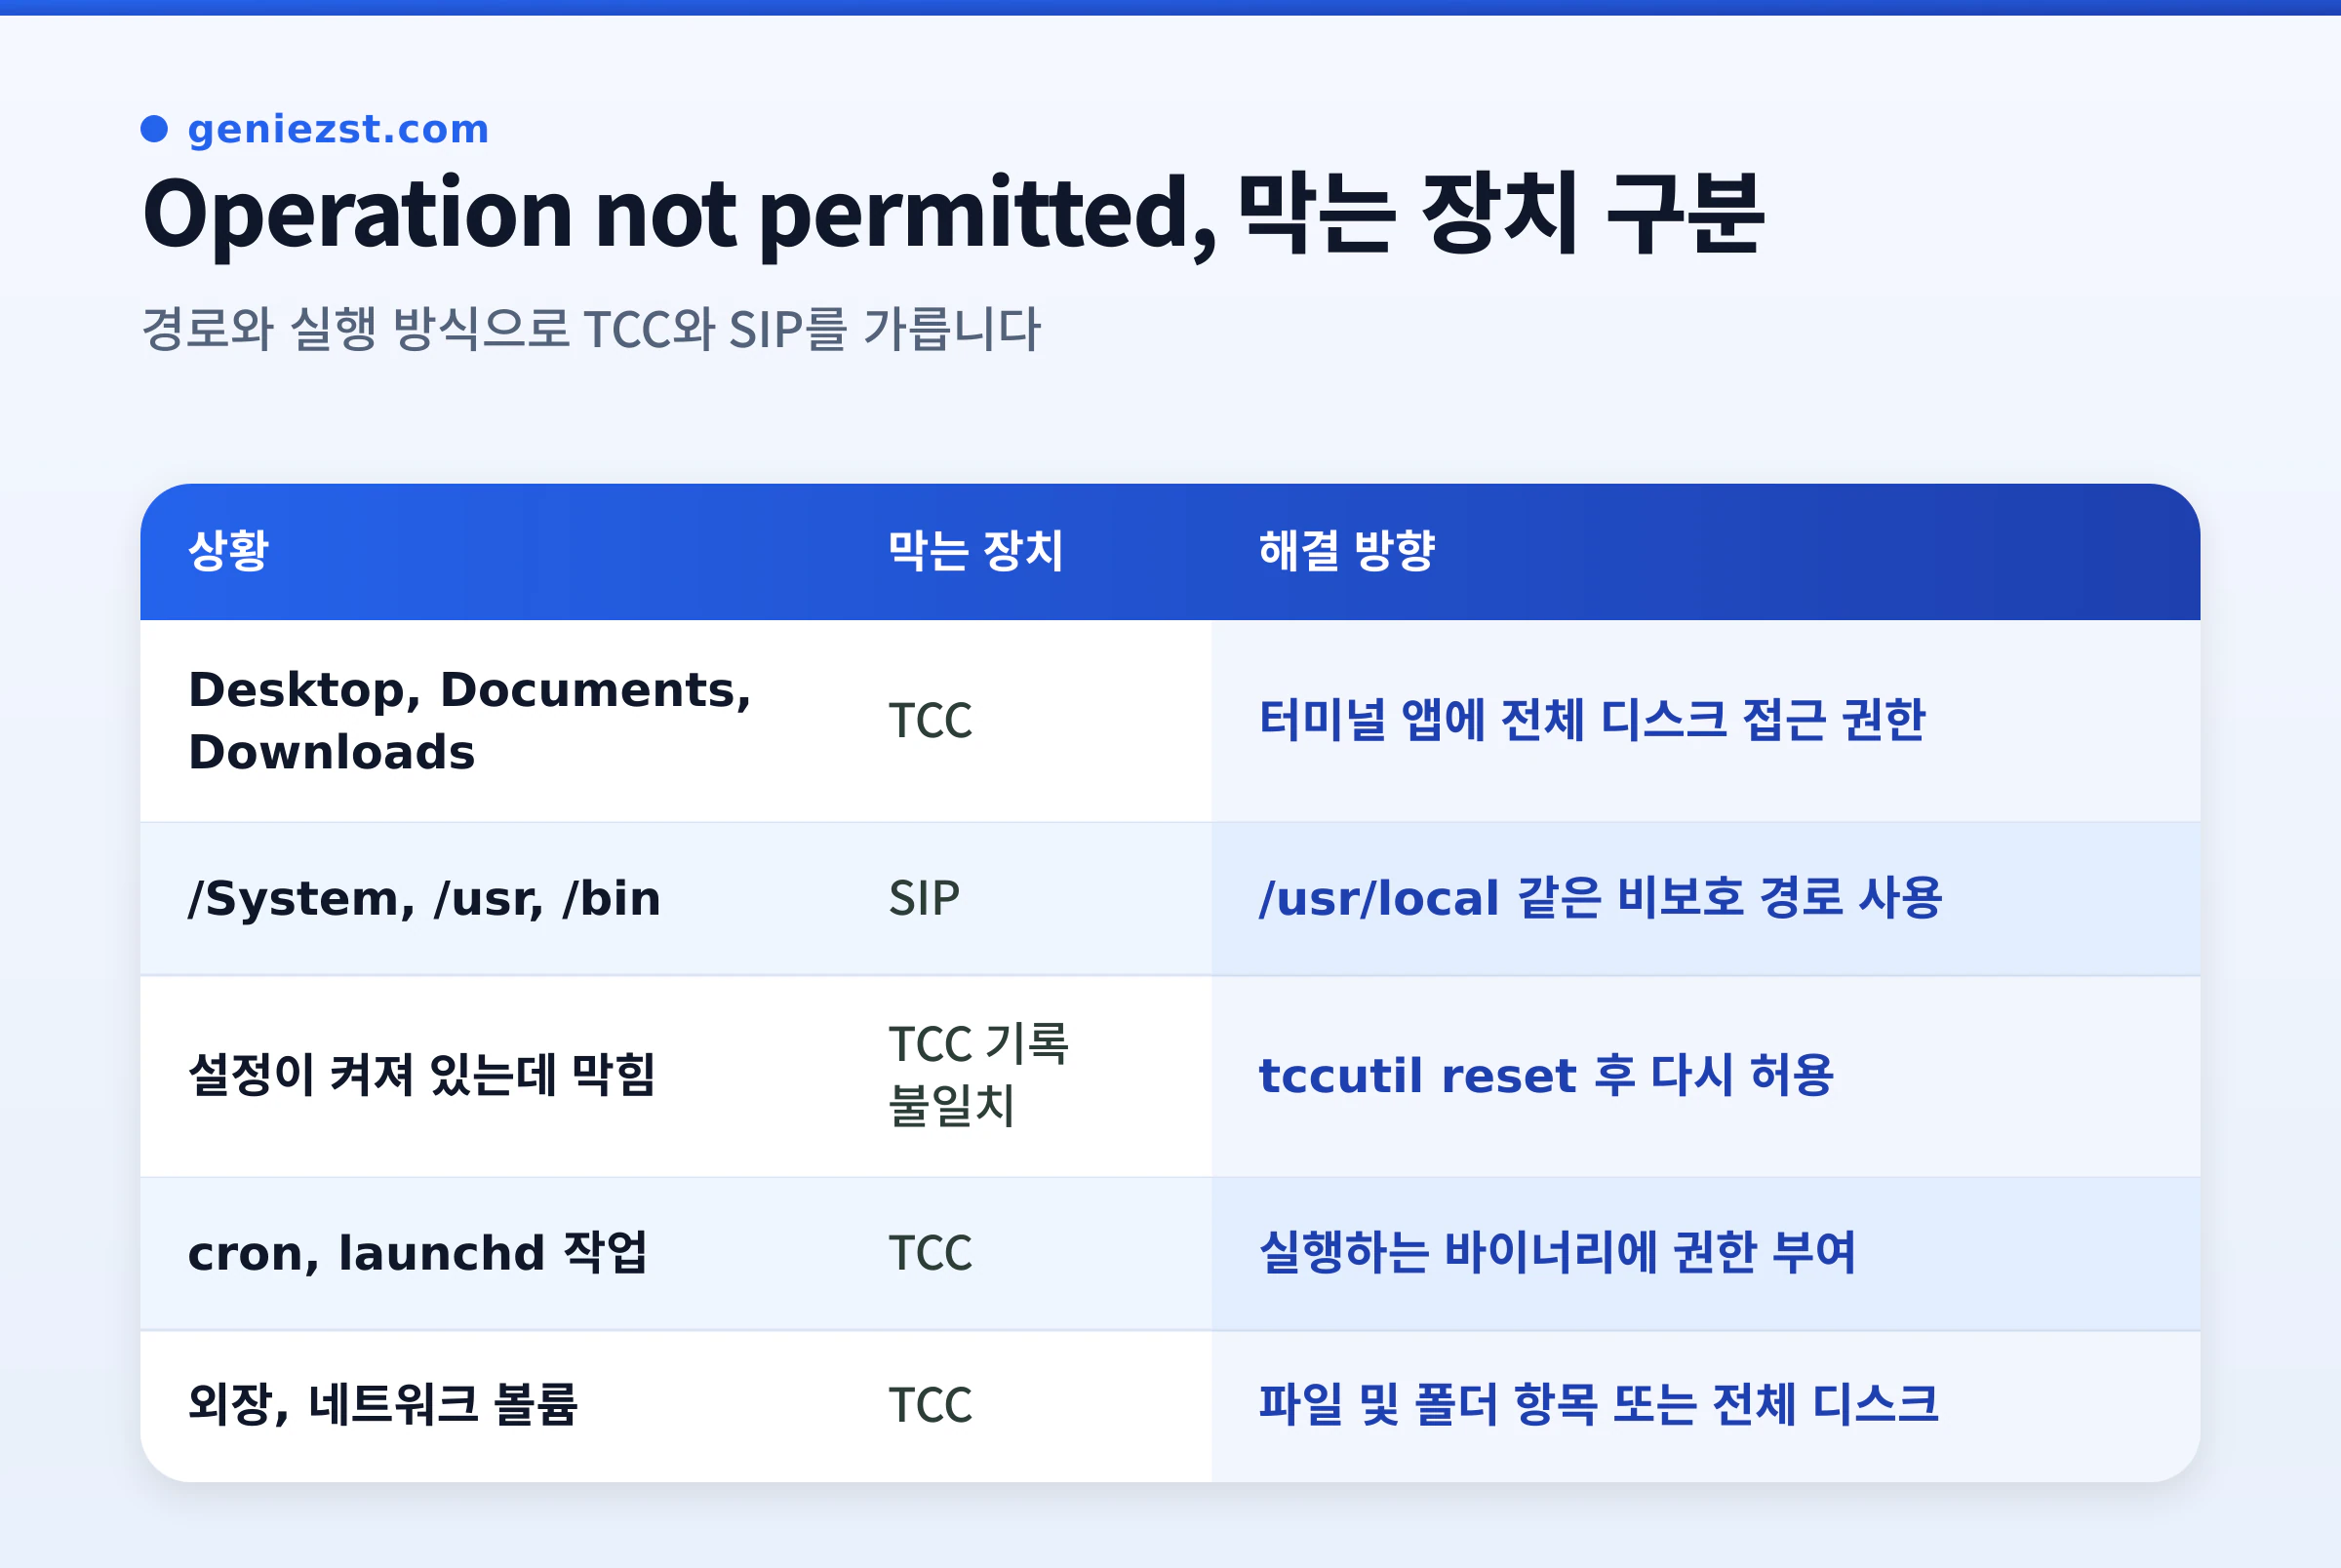
원인은 대부분 둘 중 하나입니다. 사용자 데이터 폴더를 지키는 TCC(Transparency, Consent, and Control)이거나, 시스템 파일을 지키는 SIP(System Integrity Protection)입니다. 둘 다 root 권한으로는 넘어갈 수 없습니다.
/System, /usr(단 /usr/local 제외), /bin, /sbin, 시스템 기본 앱이라면 SIP
TCC는 "어떤 앱이 이 접근을 했느냐"를 봅니다. 터미널에서 실행한 명령은 그 명령이 아니라 터미널 앱(Terminal, iTerm2, VS Code 등)이 책임 주체로 잡힙니다. 그래서 터미널 앱에 권한이 없으면 그 안에서 실행한 sudo도 함께 막힙니다.
SIP 상태는 이렇게 확인합니다.
BASH
csrutil status
enabled라면 시스템 영역은 쓰기가 막혀 있는 게 정상입니다. 이 경우 SIP를 끄는 대신 /usr/local이나 /opt/homebrew처럼 보호되지 않는 경로에 설치하는 방식으로 바꿔야 합니다. SIP는 복구 모드에서만 끌 수 있고, 끄면 시스템 보안이 크게 약해집니다.
터미널에 전체 디스크 접근 권한 주기
TCC로 막힌 경우 가장 흔한 해결책입니다.
시스템 설정 > 개인정보 보호 및 보안 > 전체 디스크 접근 권한으로 이동
사용하는 터미널 앱(터미널, iTerm2, VS Code, Cursor 등)을 켜거나 +로 추가
TCC.db가 보이면 전체 디스크 접근 권한이 적용된 상태입니다. 권한이 없으면 이 명령도 Operation not permitted로 막힙니다.
목록에 켜져 있는데도 막힐 때
설정 화면에서는 켜져 있는데 여전히 막힌다면, 저장된 권한 기록이 현재 앱과 맞지 않는 경우가 많습니다. TCC는 권한을 줄 때 앱의 코드 서명 정보를 함께 저장하는데, 앱을 다시 설치하거나 서명이 다른 빌드로 바뀌면 기록과 실제 앱이 어긋납니다. 직접 빌드한 바이너리나 서명이 없는 도구에서 특히 자주 생깁니다.
이때는 해당 앱의 기록을 지우고 다시 줍니다.
BASH
# iTerm2의 전체 디스크 접근 기록만 초기화
tccutil reset SystemPolicyAllFiles com.googlecode.iterm2

# 기본 터미널
tccutil reset SystemPolicyAllFiles com.apple.Terminal

# VS Code
tccutil reset SystemPolicyAllFiles com.microsoft.VSCode
번들 ID를 모르면 이렇게 확인합니다.
BASH
osascript -e 'id of app "iTerm"'
초기화한 뒤에는 시스템 설정에서 다시 켜고 앱을 재시작합니다. 번들 ID 없이 tccutil reset SystemPolicyAllFiles만 실행하면 모든 앱의 해당 권한이 지워지니, 범위를 꼭 지정하세요.
TCC.db를 sqlite3로 직접 고치는 방법도 인터넷에 돌아다니지만 권하지 않습니다. 시스템 쪽 데이터베이스는 SIP로 보호돼 있고, 스키마가 macOS 버전마다 바뀌어서 잘못 고치면 권한 상태가 더 꼬입니다.
다운로드한 파일이 실행되지 않을 때
인터넷에서 받은 앱이나 바이너리는 com.apple.quarantine 확장 속성이 붙습니다. 이 속성은 Gatekeeper 검사 대상이 되어 "확인되지 않은 개발자" 같은 경고 창을 띄우는 용도입니다. 대개 Operation not permitted와는 다른 메시지가 나옵니다.
BASH
# 확장 속성 확인
xattr -l ./mytool

# 출처를 신뢰할 수 있을 때만 제거
xattr -d com.apple.quarantine ./mytool
출처가 확실한 파일에만 쓰세요. 이 속성을 지우면 Gatekeeper의 악성 코드 검사도 함께 건너뜁니다.
cron과 launchd 작업이 막힐 때
터미널에서는 잘 되던 스크립트가 cron이나 launchd로 돌리면 막히는 경우가 많습니다. 백그라운드 작업은 터미널 앱의 권한을 물려받지 않기 때문입니다. 이때 TCC가 보는 책임 주체는 작업을 실행하는 프로그램 자신입니다.
cron이라면 /usr/sbin/cron을 전체 디스크 접근 권한 목록에 추가합니다. 설정 화면의 + 창에서 Cmd + Shift + G를 누르면 경로를 직접 입력할 수 있습니다.
launchd 작업(LaunchAgents, LaunchDaemons)이라면 ProgramArguments의 첫 번째 실행 파일이 주체입니다. /bin/zsh로 스크립트를 실행한다면 /bin/zsh에 권한을 줘야 하는데, 그러면 모든 zsh 스크립트가 같은 권한을 갖게 됩니다.
범위를 좁히고 싶다면 rsync나 rclone처럼 실제로 파일에 접근하는 바이너리를 ProgramArguments에서 직접 실행하고, 그 바이너리에만 권한을 주는 방식이 낫습니다.
XML
<!-- ~/Library/LaunchAgents/com.example.backup.plist 일부 --><key>ProgramArguments</key><array><string>/opt/homebrew/bin/rsync</string><string>-a</string><string>/Users/me/Documents/</string><string>/Volumes/Backup/Documents/</string></array>
Homebrew로 설치한 바이너리는 업데이트되면 경로나 서명이 바뀌어 권한이 다시 풀릴 수 있습니다. 업데이트 뒤 작업이 갑자기 실패하면 이 부분부터 확인합니다.
자주 받는 질문
Q. 외장 디스크에 쓸 때만 막힙니다.
외장·네트워크 볼륨은 TCC의 "이동식 볼륨", "네트워크 볼륨" 항목으로 따로 관리됩니다. 시스템 설정 > 개인정보 보호 및 보안 > 파일 및 폴더에서 해당 앱의 항목을 켜거나, 전체 디스크 접근 권한을 주면 됩니다. 디스크가 NTFS라면 macOS가 기본으로 읽기만 지원하니 그 문제일 수도 있습니다.